IoTにおけるエンタープライズグレードのネットワークセキュリティアーキテクチャ:EAP認証プロトコルの原理と応用

Issuing time:2026-05-13 17:22執筆:Alinket

概要

モノのインターネット(IoT)技術の成熟に伴い、産業制御、スマートヘルスケア、企業管理ネットワークにおける端末デバイスは爆発的に増加しています。しかしながら、異種デバイスの流入により、従来の IT セキュリティの境界は根本的に崩壊しています。ますます高度化するサイバー攻撃を前に、従来の Pre-Shared Key(PSK)モデルでは、現代の企業が求めるデータの機密性、完全性、およびアクセス制御に対する厳しい要件を満たせなくなっています。本稿では、Extensible Authentication Protocol(EAP)と IEEE 802.1X 標準との連携を詳しく解説し、動的な鍵管理、相互認証、および Zero Trust の原則が IoT ネットワークのセキュリティ基盤をどのように再構築できるかを探ります。
  1. 業界背景:IoTにおける構造的なセキュリティ課題

「Everything Connected(すべてがつながる)」というビジョンにおいて、IoTデバイスはもはや孤立したデータ収集ノードではなく、中核的なビジネスプロセスに深く統合された不可欠な生産性ツールです。しかし、計算能力の制限、ヒューマンマシンインターフェースの欠如(Headless)、および導入環境における物理的なセキュリティの脆弱性により、ネットワークアクセス層は深刻な構造的課題に直面しています。

1.1 従来の事前共有鍵(PSK)アーキテクチャの限界

多くのIoTプロジェクトは、ネットワーク導入において依然としてWPA2/WPA3-Personal(PSK)モードに依存しています。この静的パスワードベースのメカニズムには、エンタープライズ用途で3つの致命的な欠陥があります。
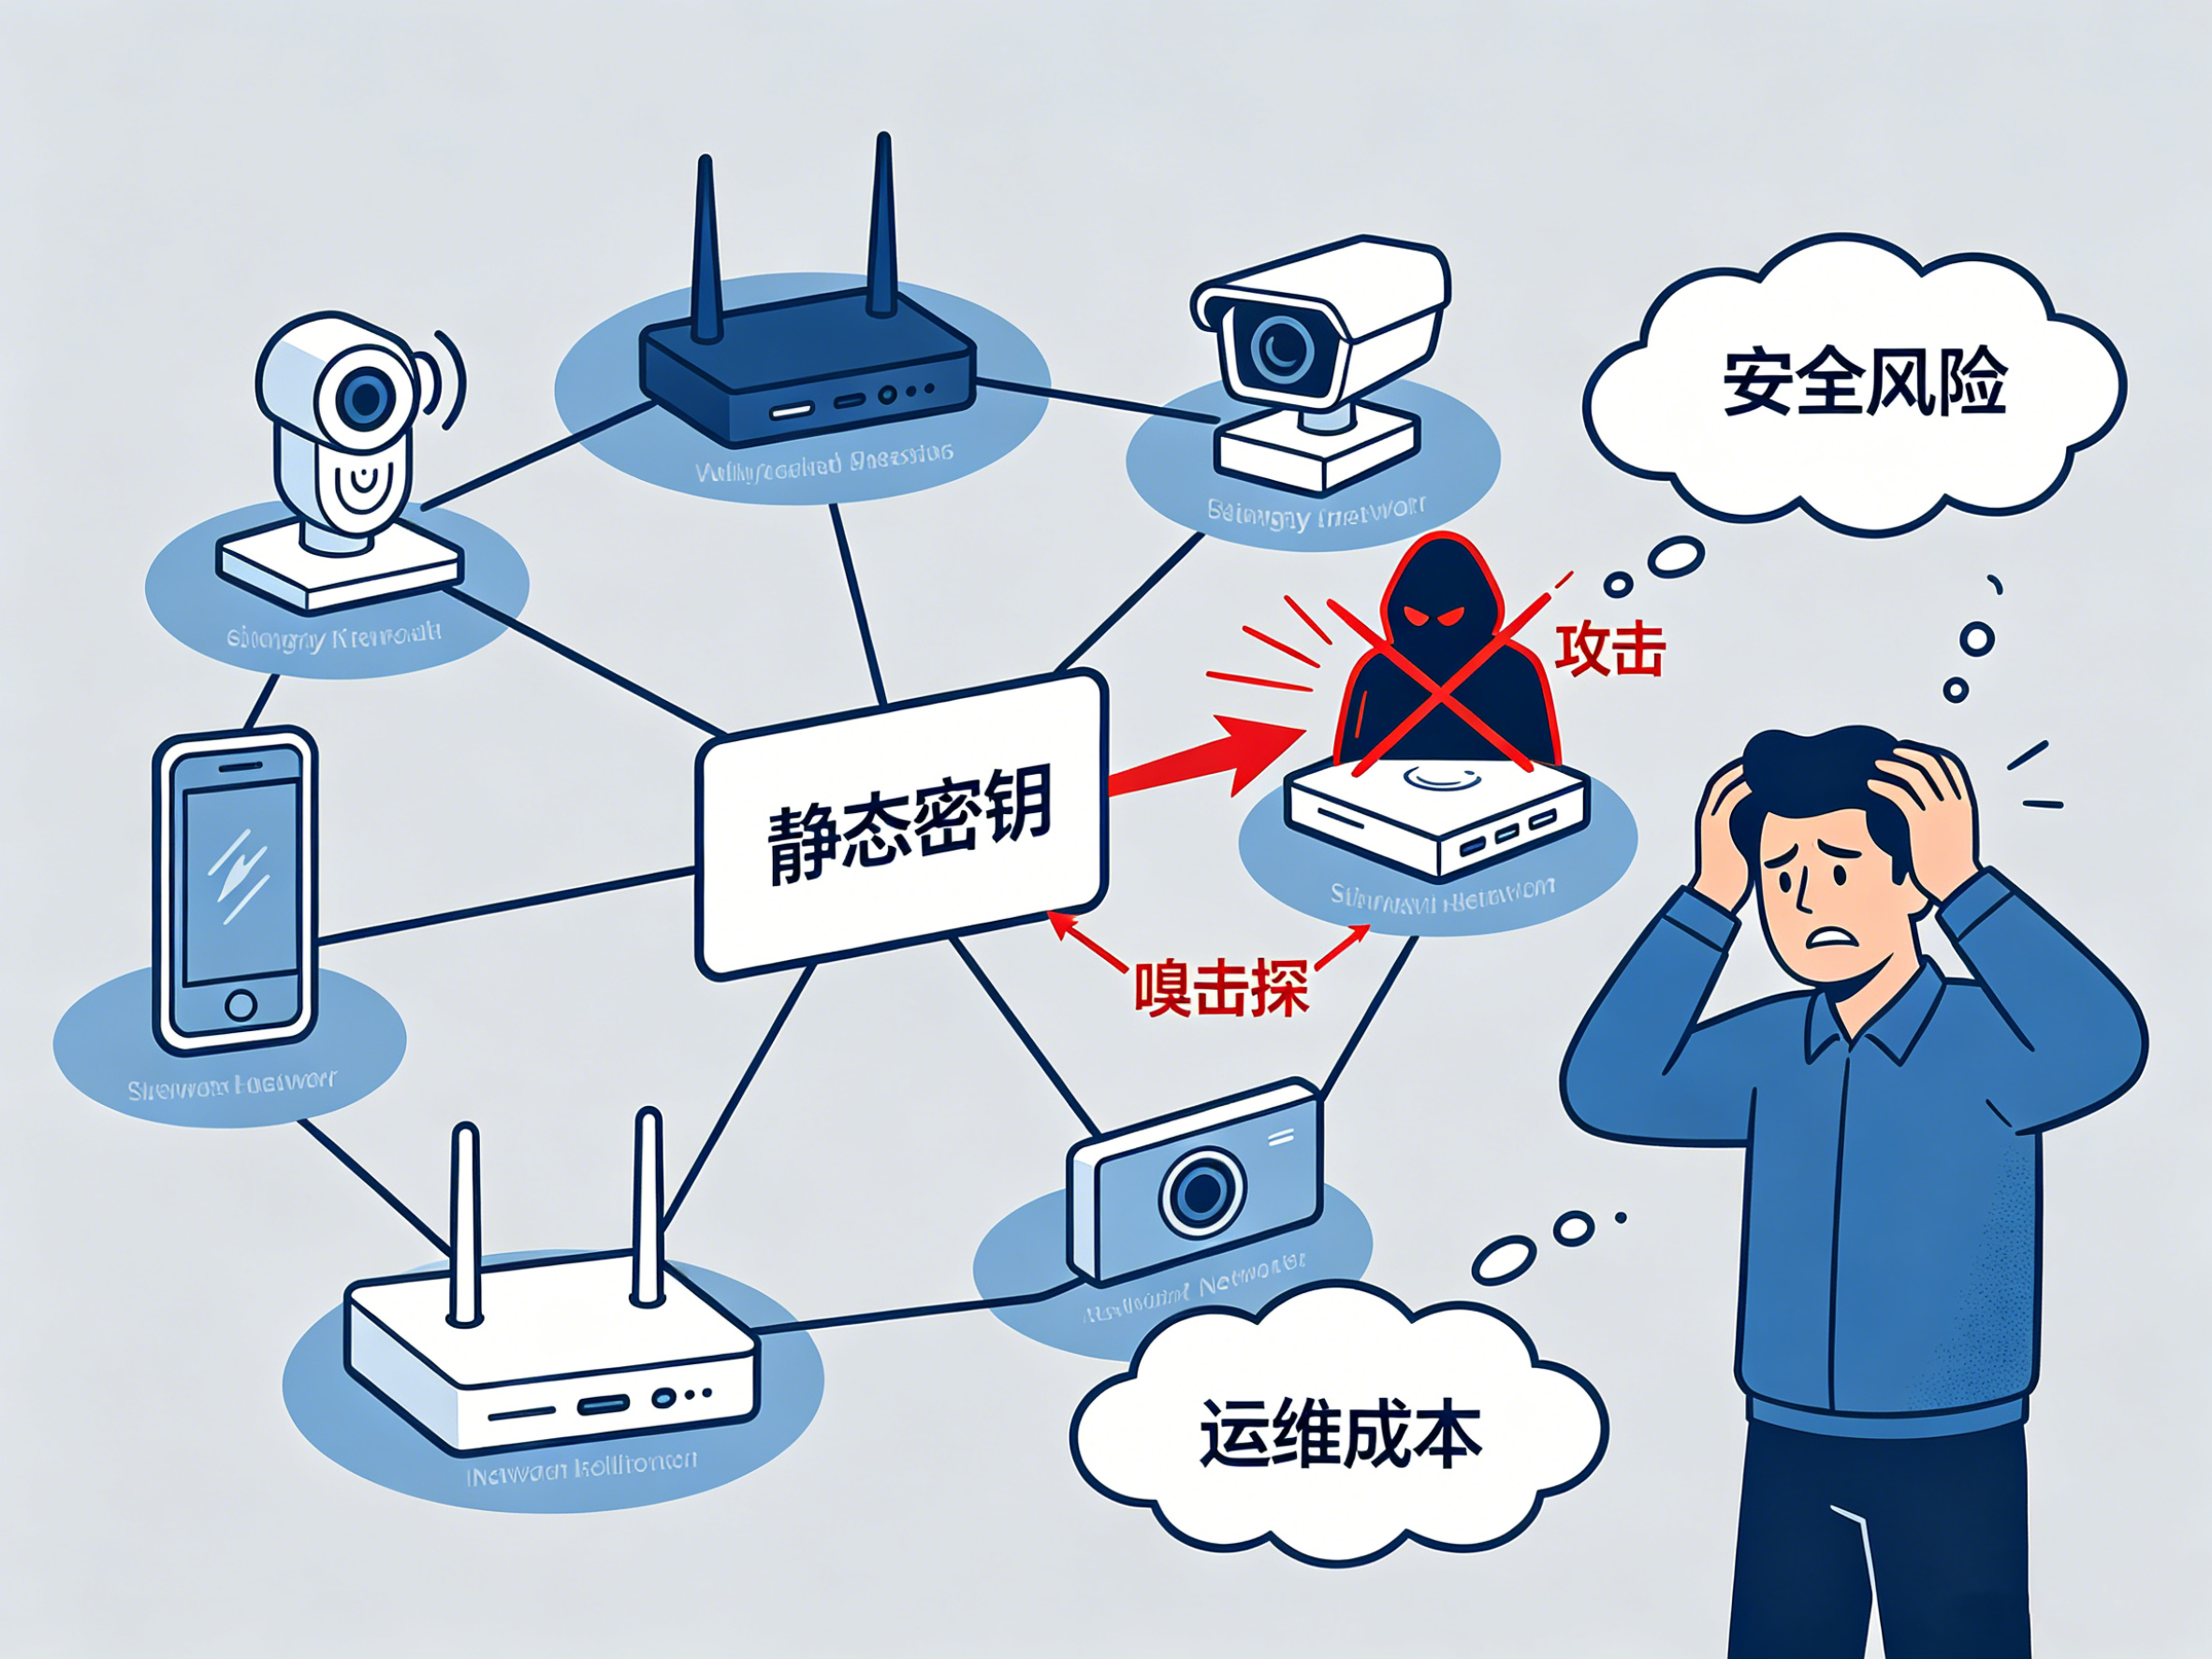
  • 単一障害点リスク: サブネット内のすべてのIoTデバイスが同じ暗号化キーを共有しています。公共エリアのセンサーのような単一ノードが物理的に侵害されたり、パスワードが抽出されたりすると、ネットワーク層全体がスニッフィングやMan-in-the-Middle(MITM)攻撃にさらされます。

  • アイデンティティと監査の盲点: PSKは「パスワード」を検証するものであり、「身元」を検証するものではありません。MACアドレスは容易に偽装できるため、ネットワーク管理者はデバイスが正規の生産ツールか悪意のある端末かを正確に識別できません。そのためコンプライアンス監査が無効化されます。

  • 法外なライフサイクル保守コスト: 定期的なパスワードローテーションはセキュリティ上の必須要件です。しかし、UI を持たない数千台の「ヘッドレス」デバイスのパスワードを手動で更新することは、運用上不可能であり、業務停止の高いリスクを伴います。

その結果、成熟したIEEE 802.1X/EAPアーキテクチャをオフィスネットワークからIoTエッジへと移行させることが、信頼性の高いIoTインフラ構築の前提条件となっています。

  1. 詳解:EAPアーキテクチャの基本原理

拡張認証プロトコル(Extensible Authentication Protocol、EAP)は、さまざまな認証方式をサポートする汎用セキュリティフレームワークです。WLANおよび有線ネットワークでは、EAPは通常IEEE 802.1Xプロトコル内で動作し、「エンドツーエンド」のアクセス制御を提供します。
完全な EAP 認証システムは3つの中核エンティティで構成されます。
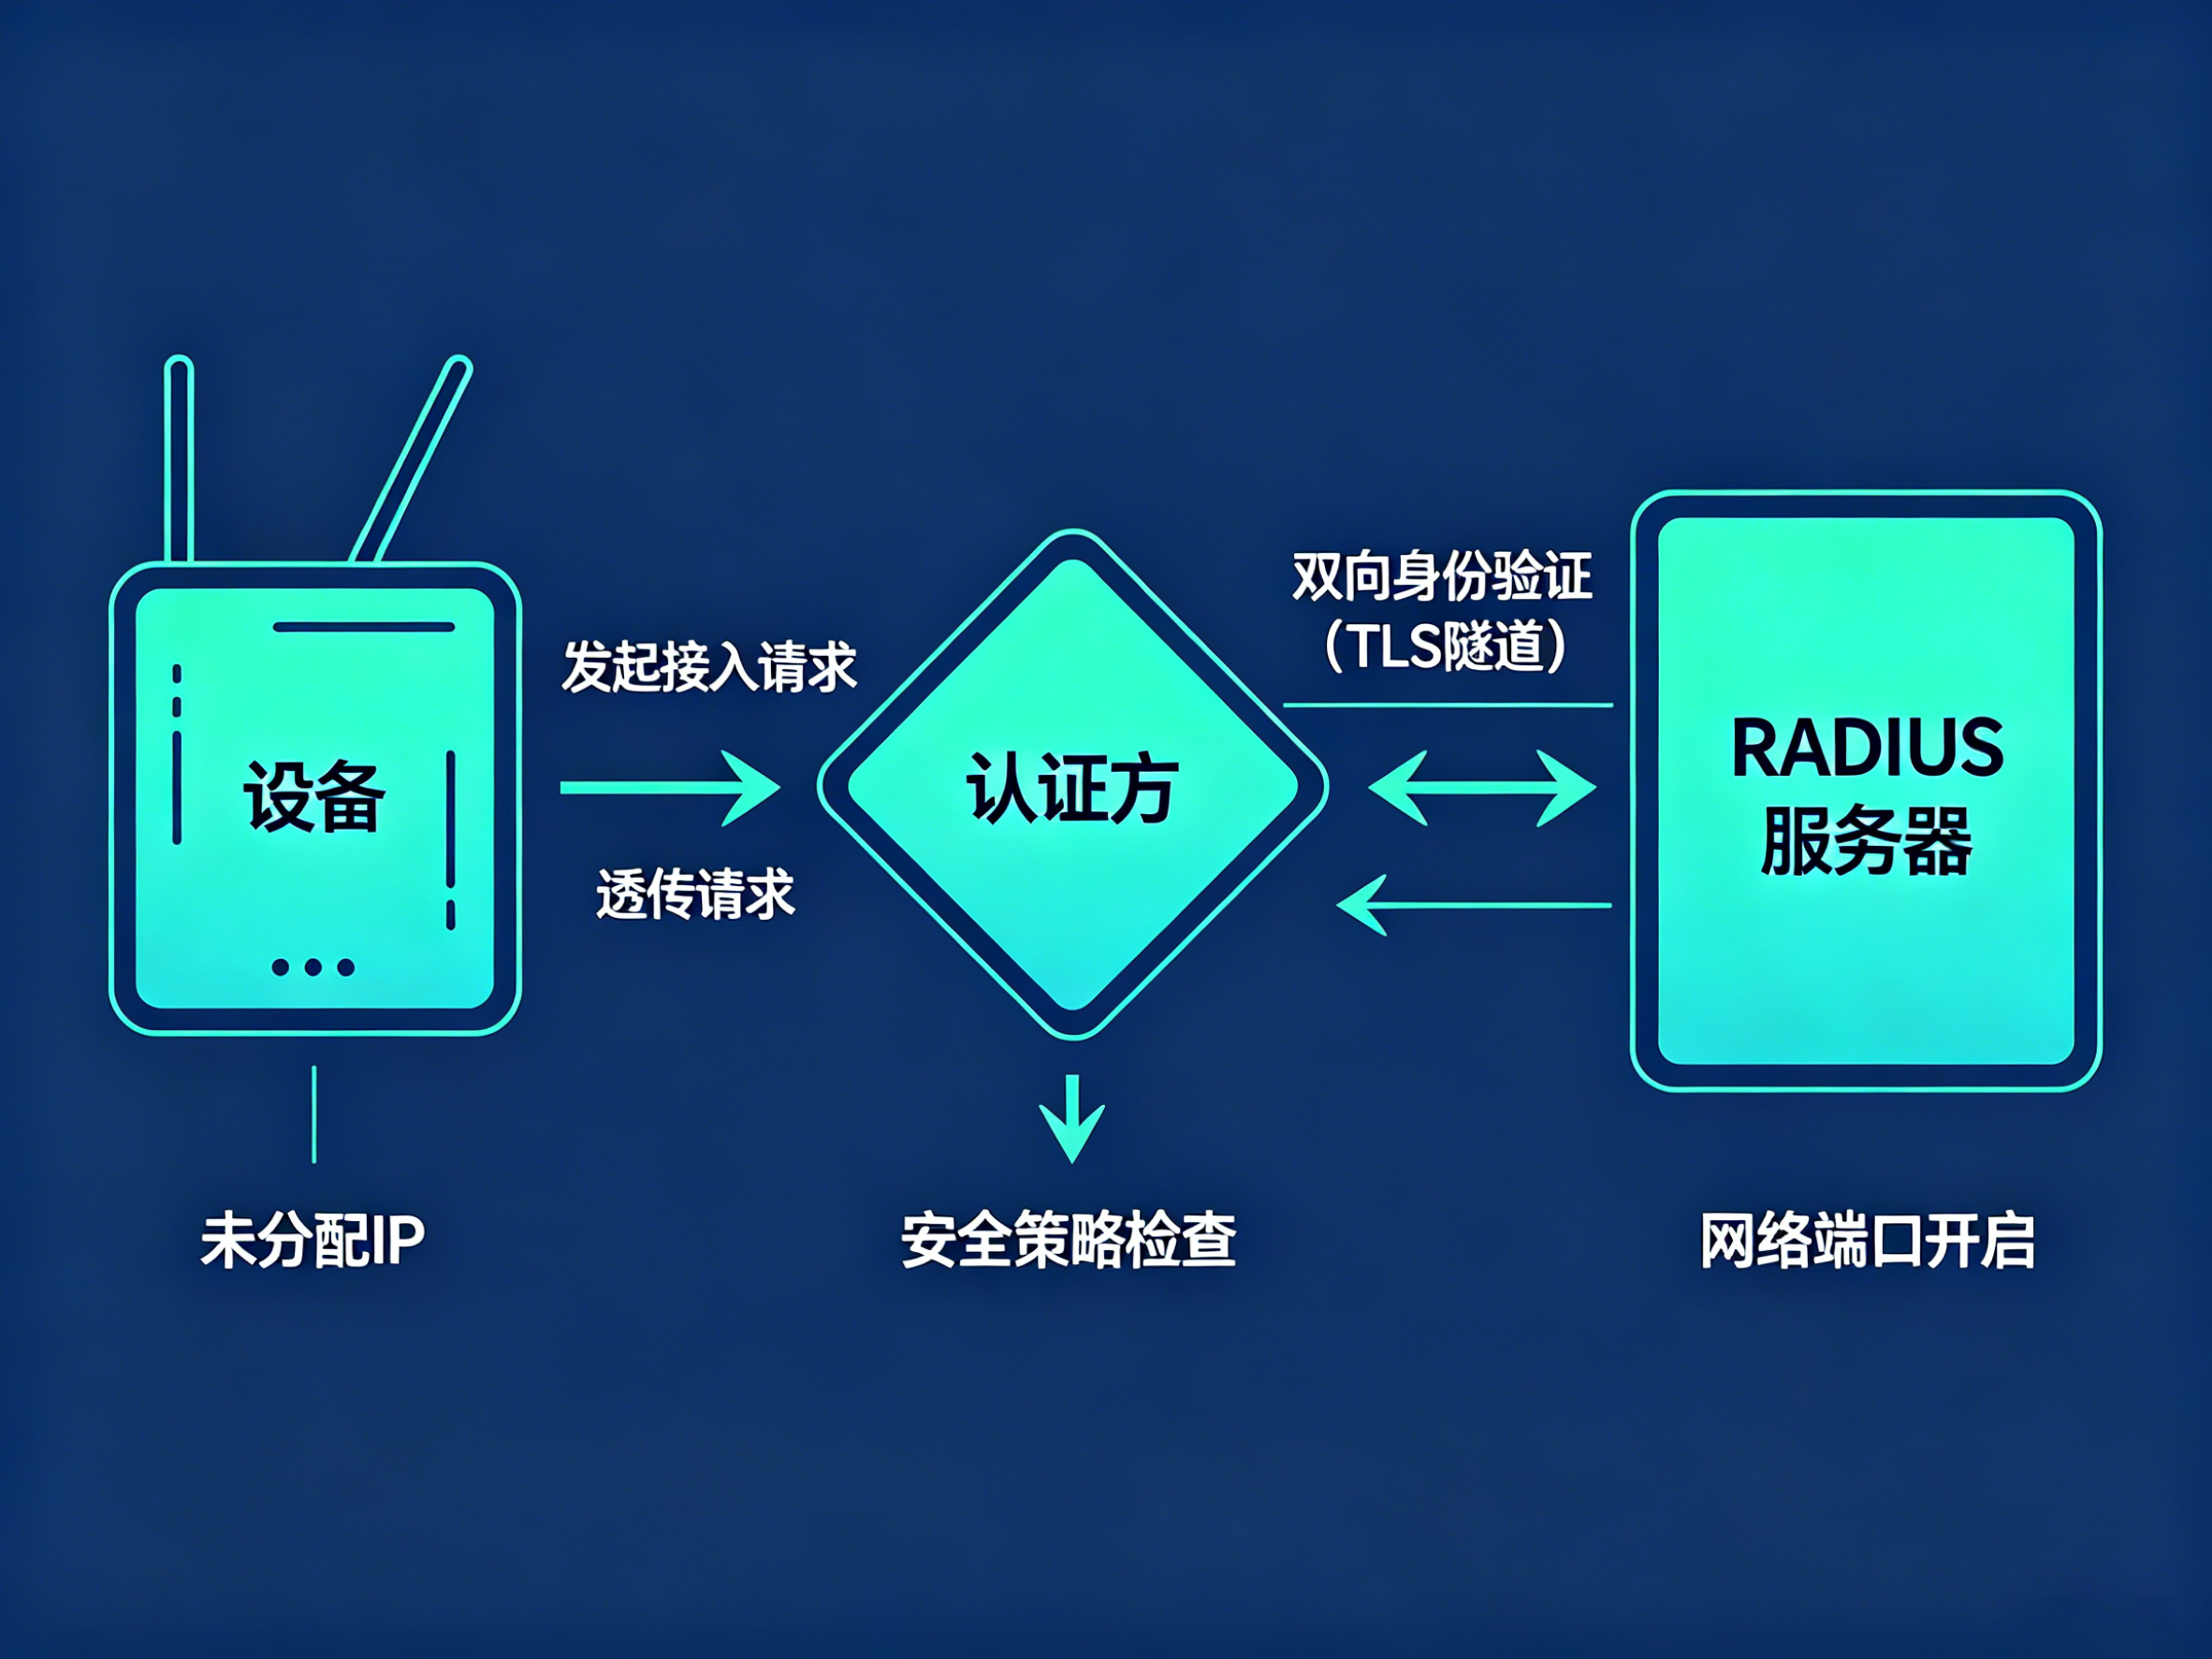
  • Supplicant: ネットワークアクセスを要求するIoT端末デバイス。

  • Authenticator: 通常はワイヤレスAP、エンタープライズルーター、またはエッジゲートウェイです。デバイスが認証されるまでEAPトラフィックのみを通過させる「ゲートキーパー」として機能します。

  • Authentication Server: 通常、オンプレミスまたはクラウドに導入されたRADIUSまたはTACACS+サーバーであり、認証情報の保存、アルゴリズムの実行、認可の発行を担当します。

2.1 EAP認証のワークフロー

IoTデバイスが接続を試みると、ネットワークはEAPステートマシンを起動します:
  1. デバイスはAuthenticatorにアクセス要求を送信し、AuthenticatorはそれをRADIUSサーバーに転送します。

  2. サーバーはセキュリティポリシーに基づいて認証情報(デジタル証明書または固有アカウント)を要求します。

  3. デバイスとサーバー間に安全な論理トンネル(例:TLS トンネル)を確立し、 Mutual Authentication.

  4. ネットワークポートは、サーバーがデバイスの正当性を確認し、デバイスがサーバーが不正な局ではないことを確認した後にのみ開かれます。


  1. 分析:IoT における主流の EAP 方式

EAPは多数のプロトコルをサポートしていますが、複雑なIoT環境に最も適しているのは以下の3つの高度な方式です:
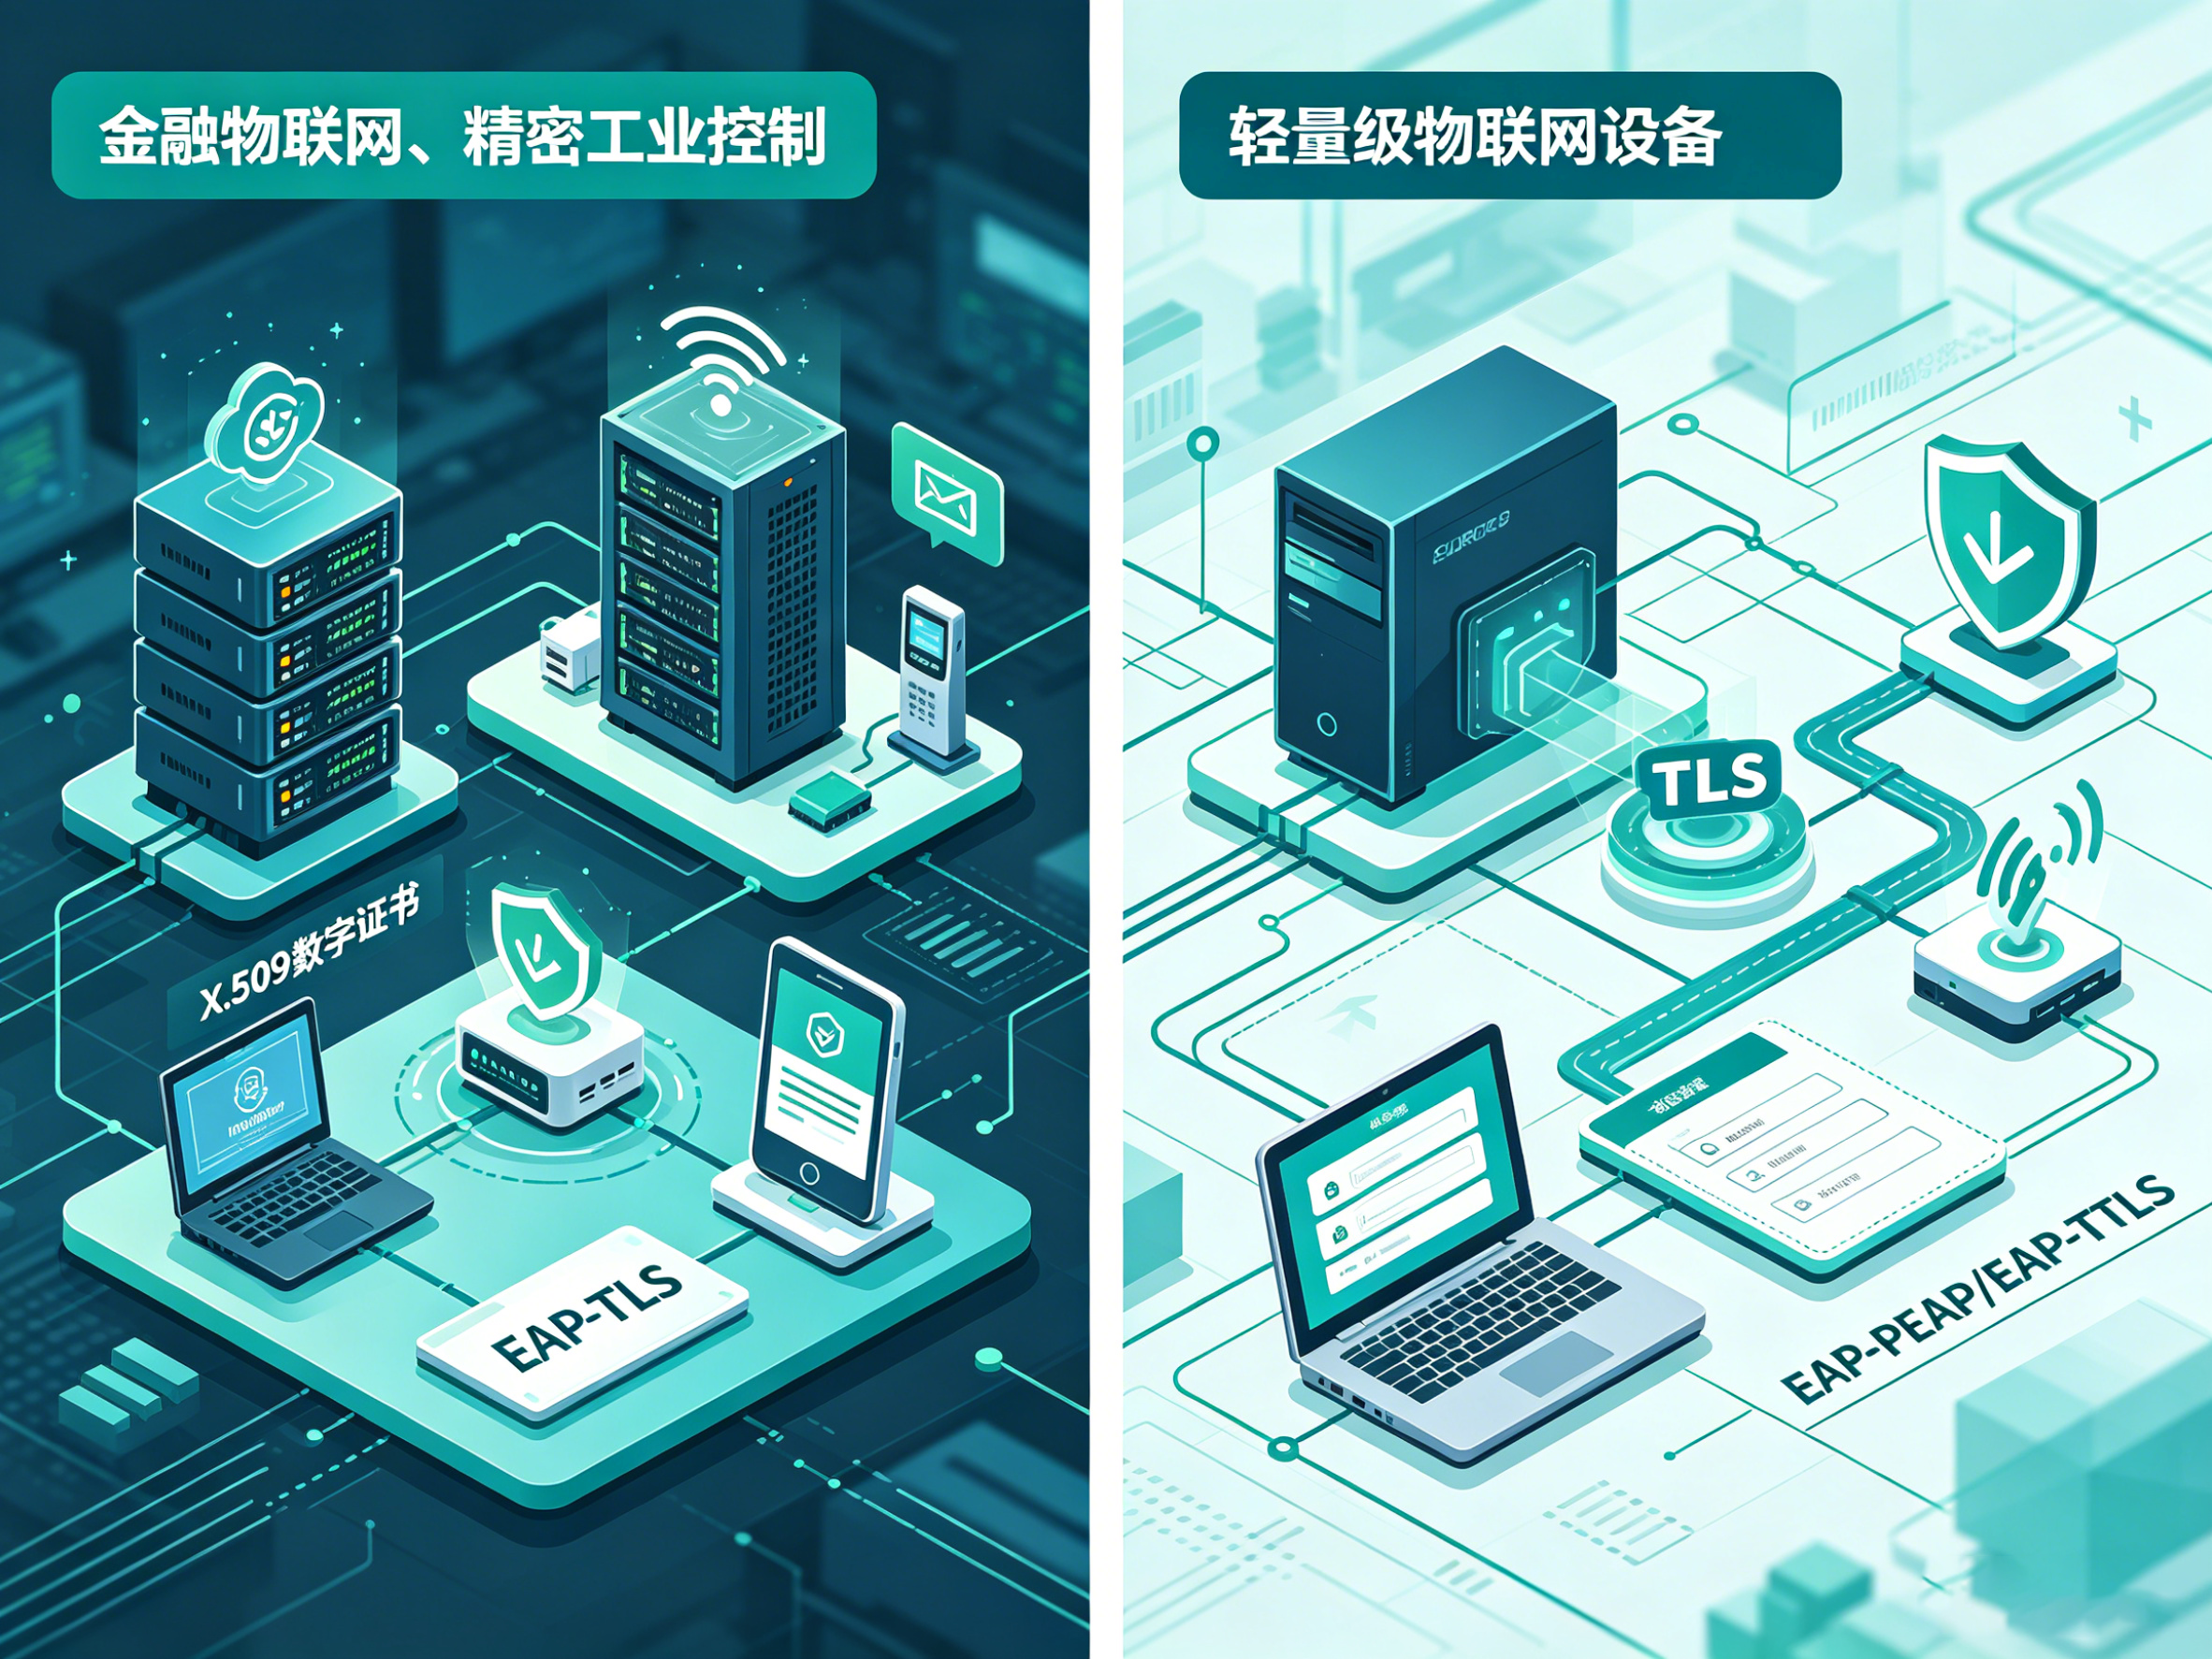
  • EAP-TLS(Transport Layer Security):
    • Technical Features: セキュリティのゴールドスタンダードです。サーバーとデバイスの両方でパスワードをX.509デジタル証明書に置き換えます。

    • IoT Application: 最大限のセキュリティが求められる高価値シナリオ(例:金融IoT、精密工業制御、自動運転インフラ)に最適です。辞書攻撃や認証情報の漏えいを排除します。

  • EAP-PEAP / EAP-TTLS / MS-CHAPv2:
    • Technical Features: サーバーは証明書を用いて暗号化されたTLSトンネルを確立し、そのトンネルを通じてデバイス固有のアカウントとパスワードが伝送されます。 MS-CHAPv2.

    • IoT Application: 複雑な証明書管理を行うだけの計算リソースを持たない軽量デバイスに最適です。導入の容易さとエンタープライズ級のセキュリティを両立させ、Windows/Active Directory環境との高い互換性を備えています。


  1. 中核的なビジネス価値:IoTにおいてEAPが重要な理由

EAPの統合は単なる技術アップグレードではありません。Zero Trust Network Access(ZTNA)への移行のための基盤です。
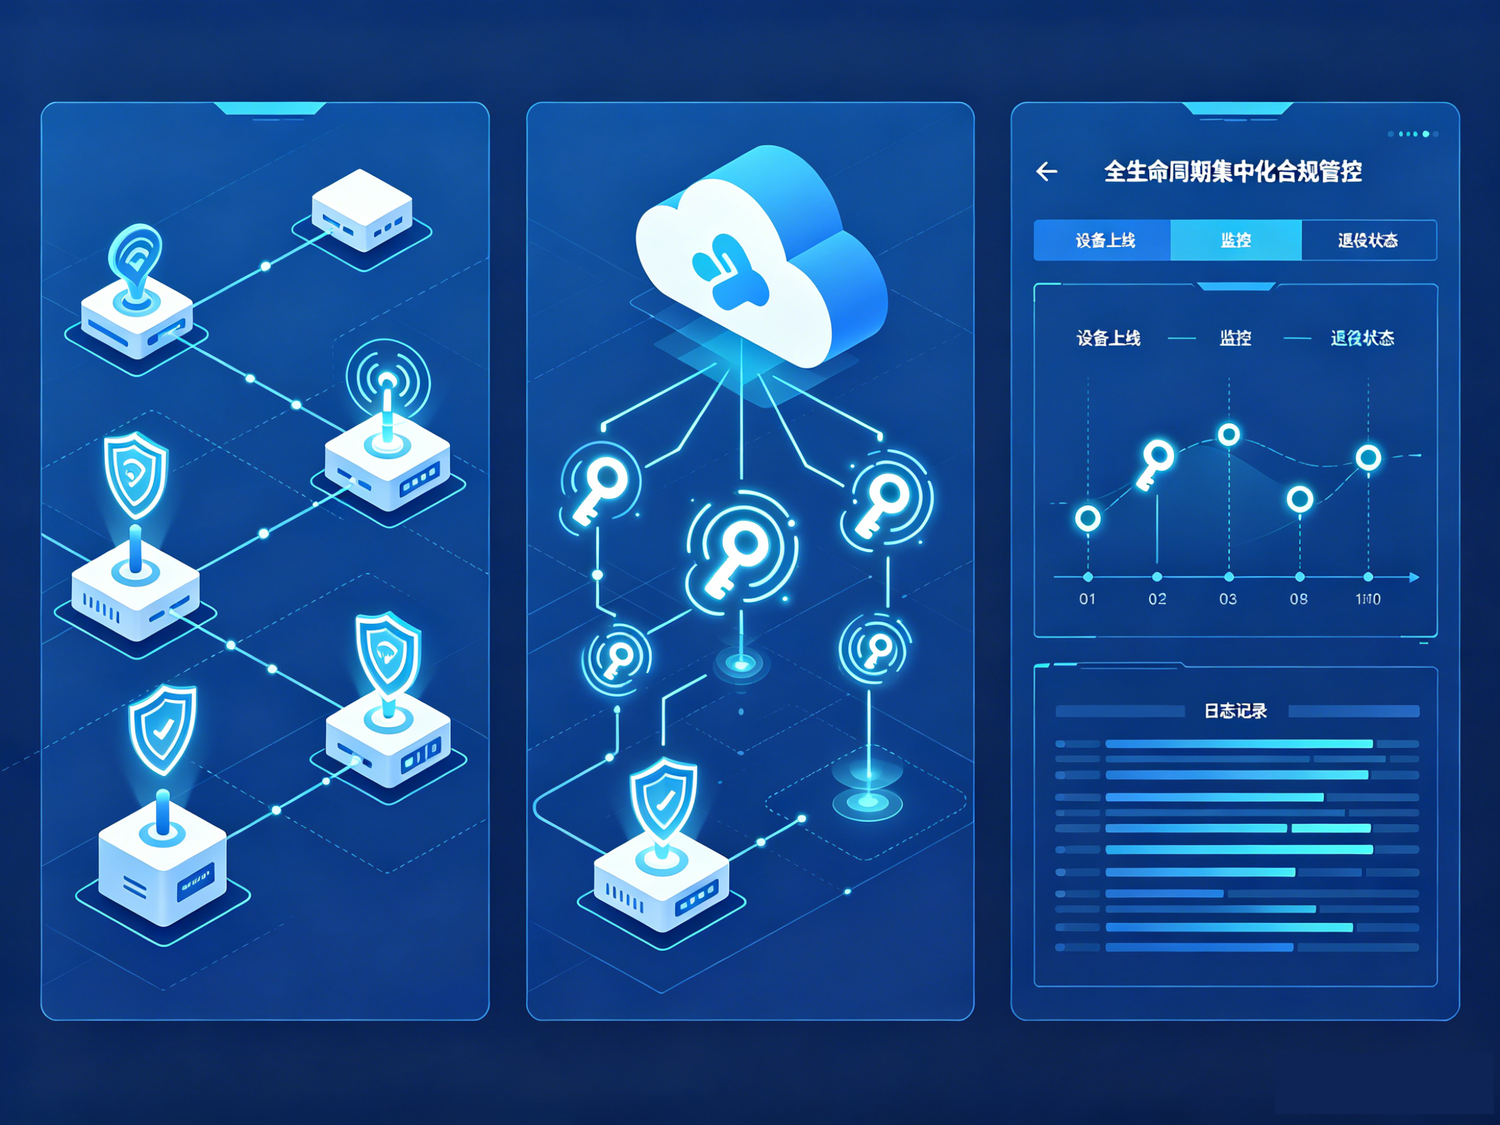
  • デバイスレベルのマイクロセグメンテーション(「1デバイスにつき1つのキー」): EAPは各ノードに固有の認証情報を発行するため、1台のデバイスが侵害されても他のデバイスへのアクセスは付与されません。これにより、あらゆる潜在的な脅威の「波及範囲(ブラストラディウス)」を厳格に制限します。

  • 動的鍵生成と前方秘匿性(Forward Secrecy): 認証中、EAPは定期的に更新される動的セッションキーをネゴシエートします。攻撃者が現在のキーを解読したとしても、過去または今後のデータを復号することはできません。

  • 集中型ライフサイクルコンプライアンス: RADIUSサーバーは、ITチームがデバイスのライフサイクル全体——オンボーディングから退役デバイスの認証情報の即時失効まで——を管理するための「単一の管理画面」を提供し、Cybersecurity Classified Protection 2.0(中国のMLPS)のような厳格な規制要件を満たします。


  1. 理論から実践へ:「ラストマイル」実装のギャップ

EAPは多くの利点を持つものの、その導入には大きな障壁があります:
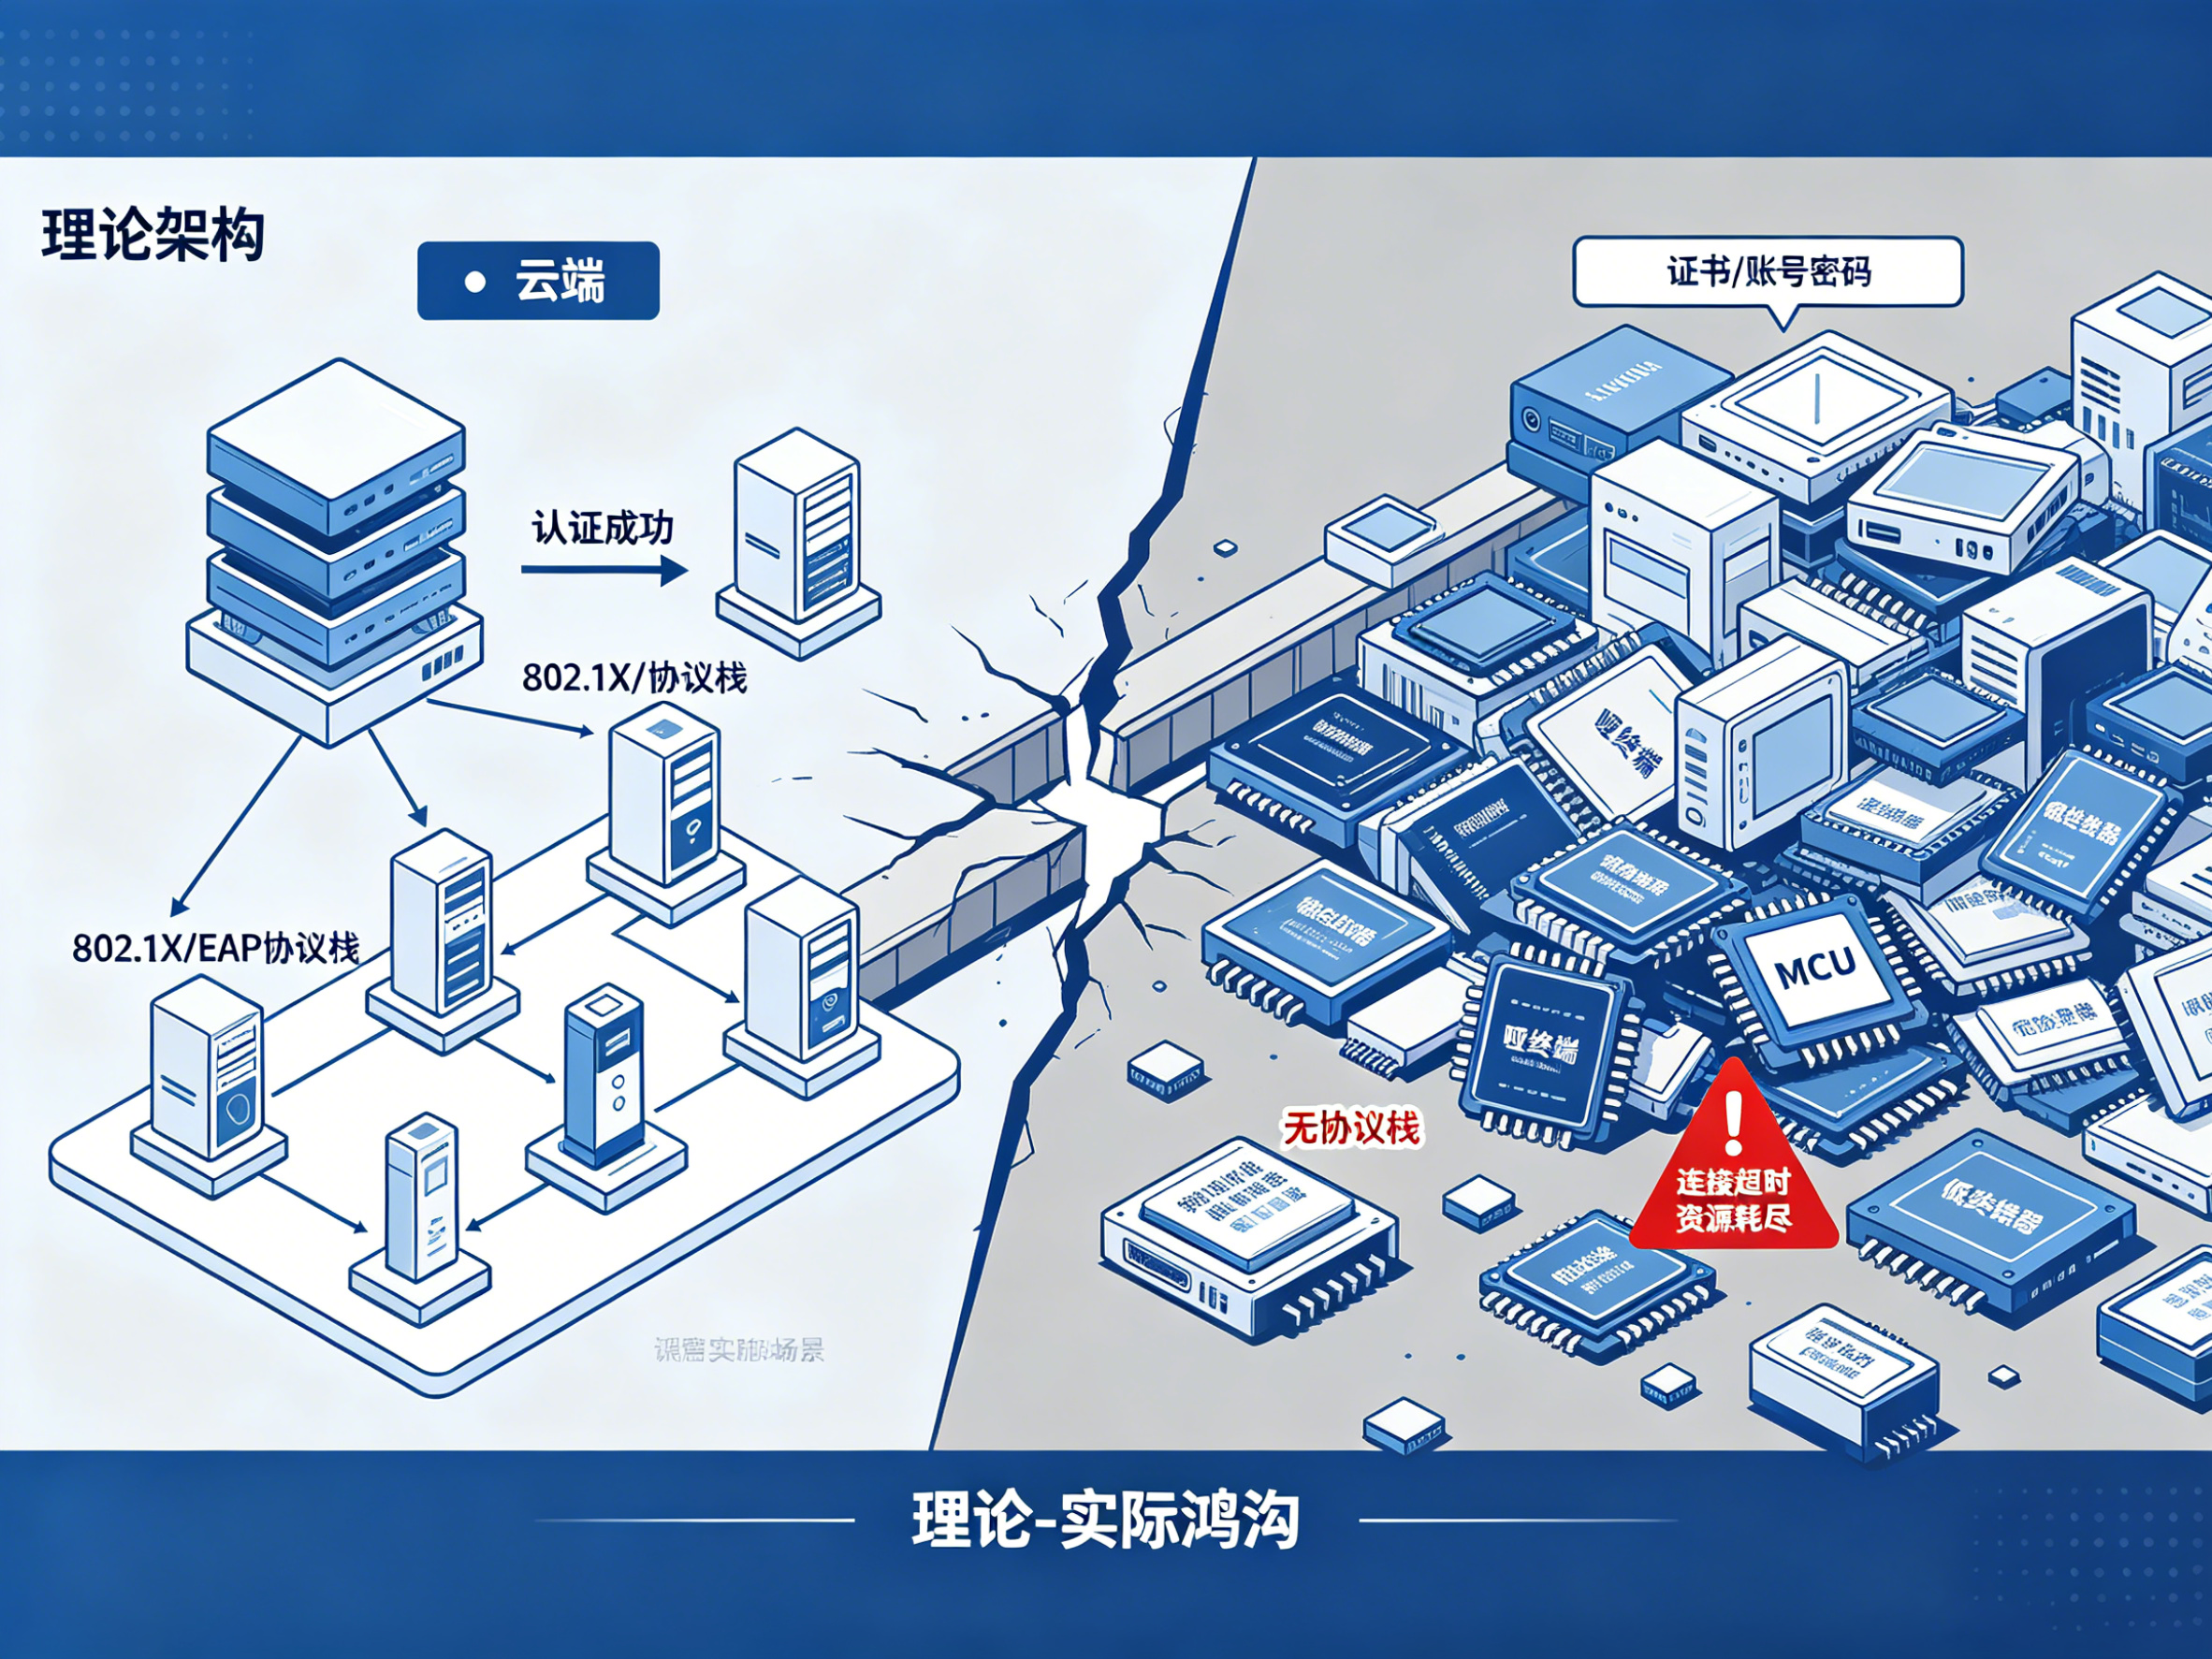
  • 不足しているプロトコルスタック: 多くの低消費電力MCUベースのモジュールには、802.1X/EAPサポートが組み込まれていません。

  • 認証情報の展開が困難: 「ヘッドレス」デバイスに証明書やアカウントを注入することは、大規模プロジェクトの大きなボトルネックです。

  • Resource Constraints: 非対称暗号化と TLS ハンドシェイクは計算負荷が高く、低消費電力ハードウェアでは接続タイムアウトが発生しがちです。


Alinket ソリューション:高い効率性でエッジセキュリティを再構築

Alinket Technology は、これらの課題に対して…によって対応します。 「自己完結型」アーキテクチャ。複雑なEAPスタック、証明書管理、ハードウェア暗号化エンジンを通信モジュールへ直接組み込むことで、Alinketは開発者がホスト側のコードを変更することなく「金融グレード」のセキュリティを実装できるようにします。

組み込みWi-Fiコントローラ:設計段階からのセキュリティ確保
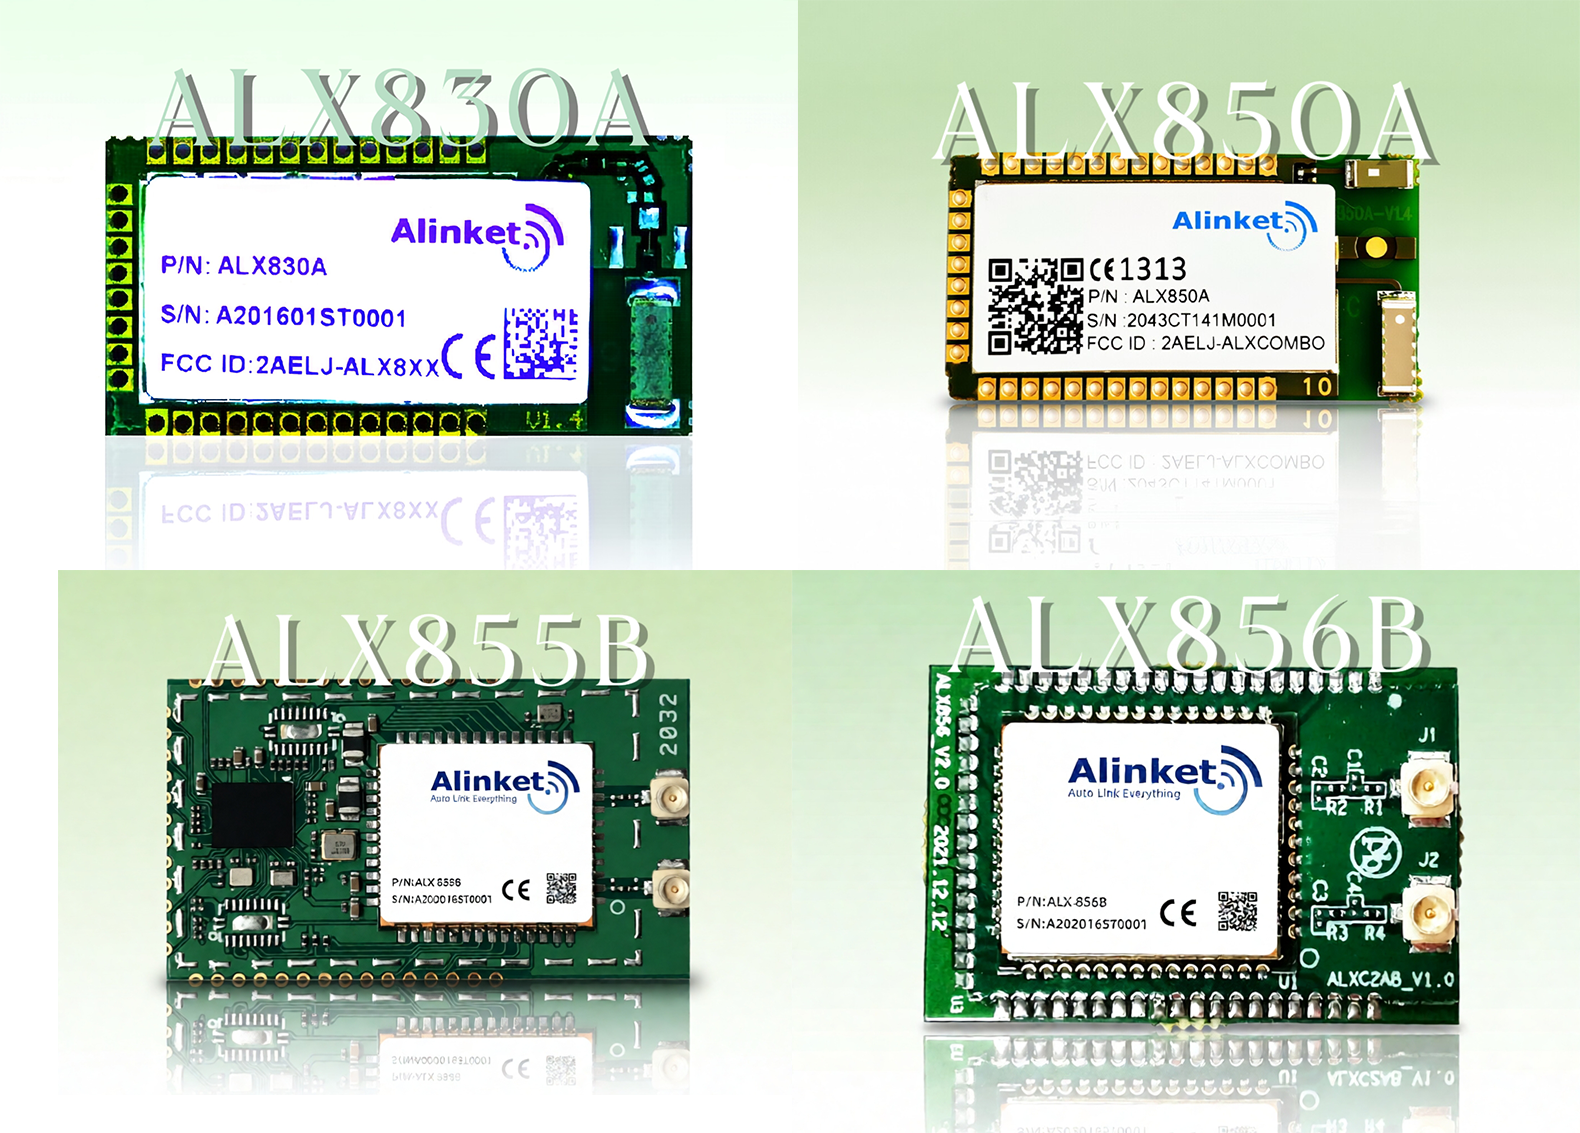
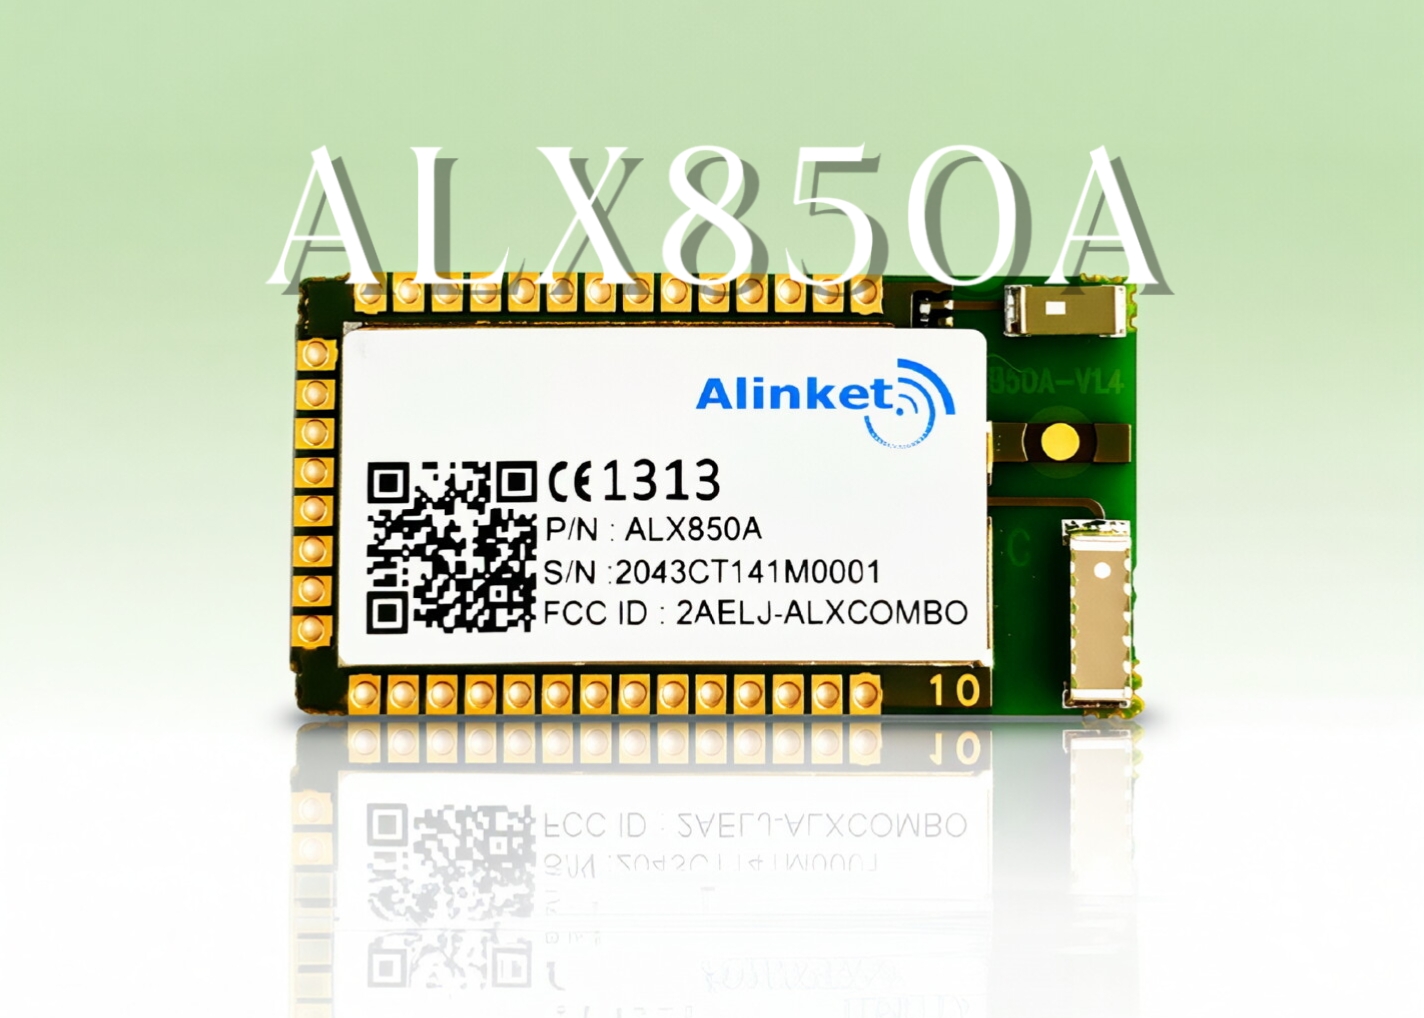
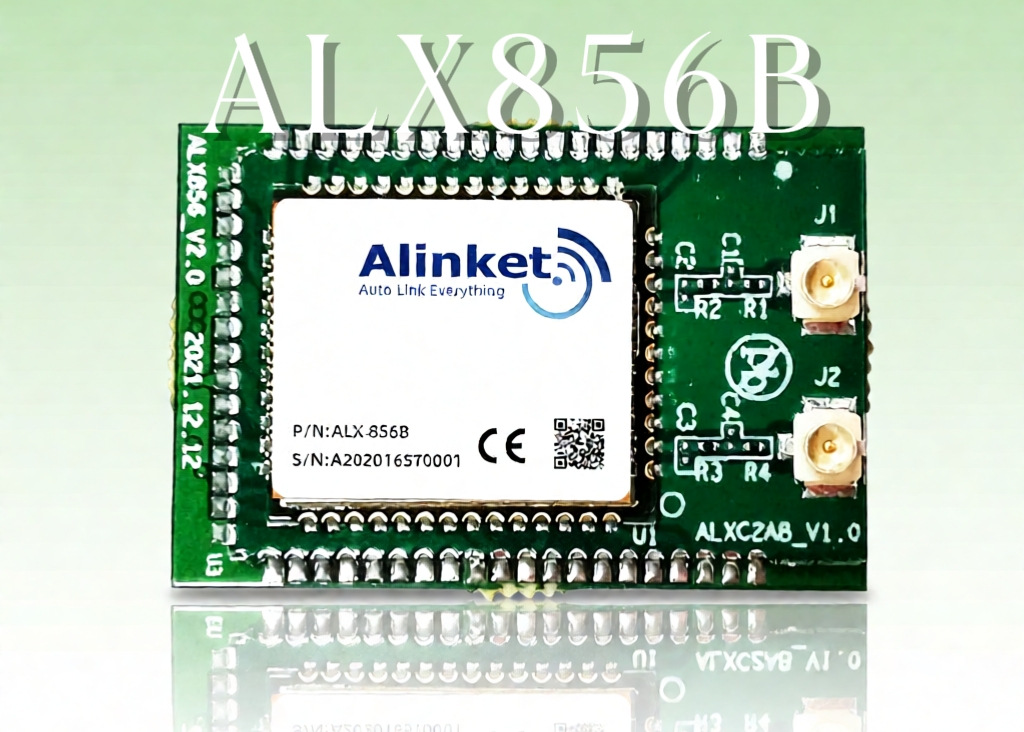
  • Flagship Wi-Fi 6 (ALX856B): 高帯域の医用画像処理と産業制御向けに設計されています。ARM® Cortex®-M4コアを搭載し、~を維持しながらEAP-TLSハンドシェイクをスムーズに処理します。 優れた電力効率.

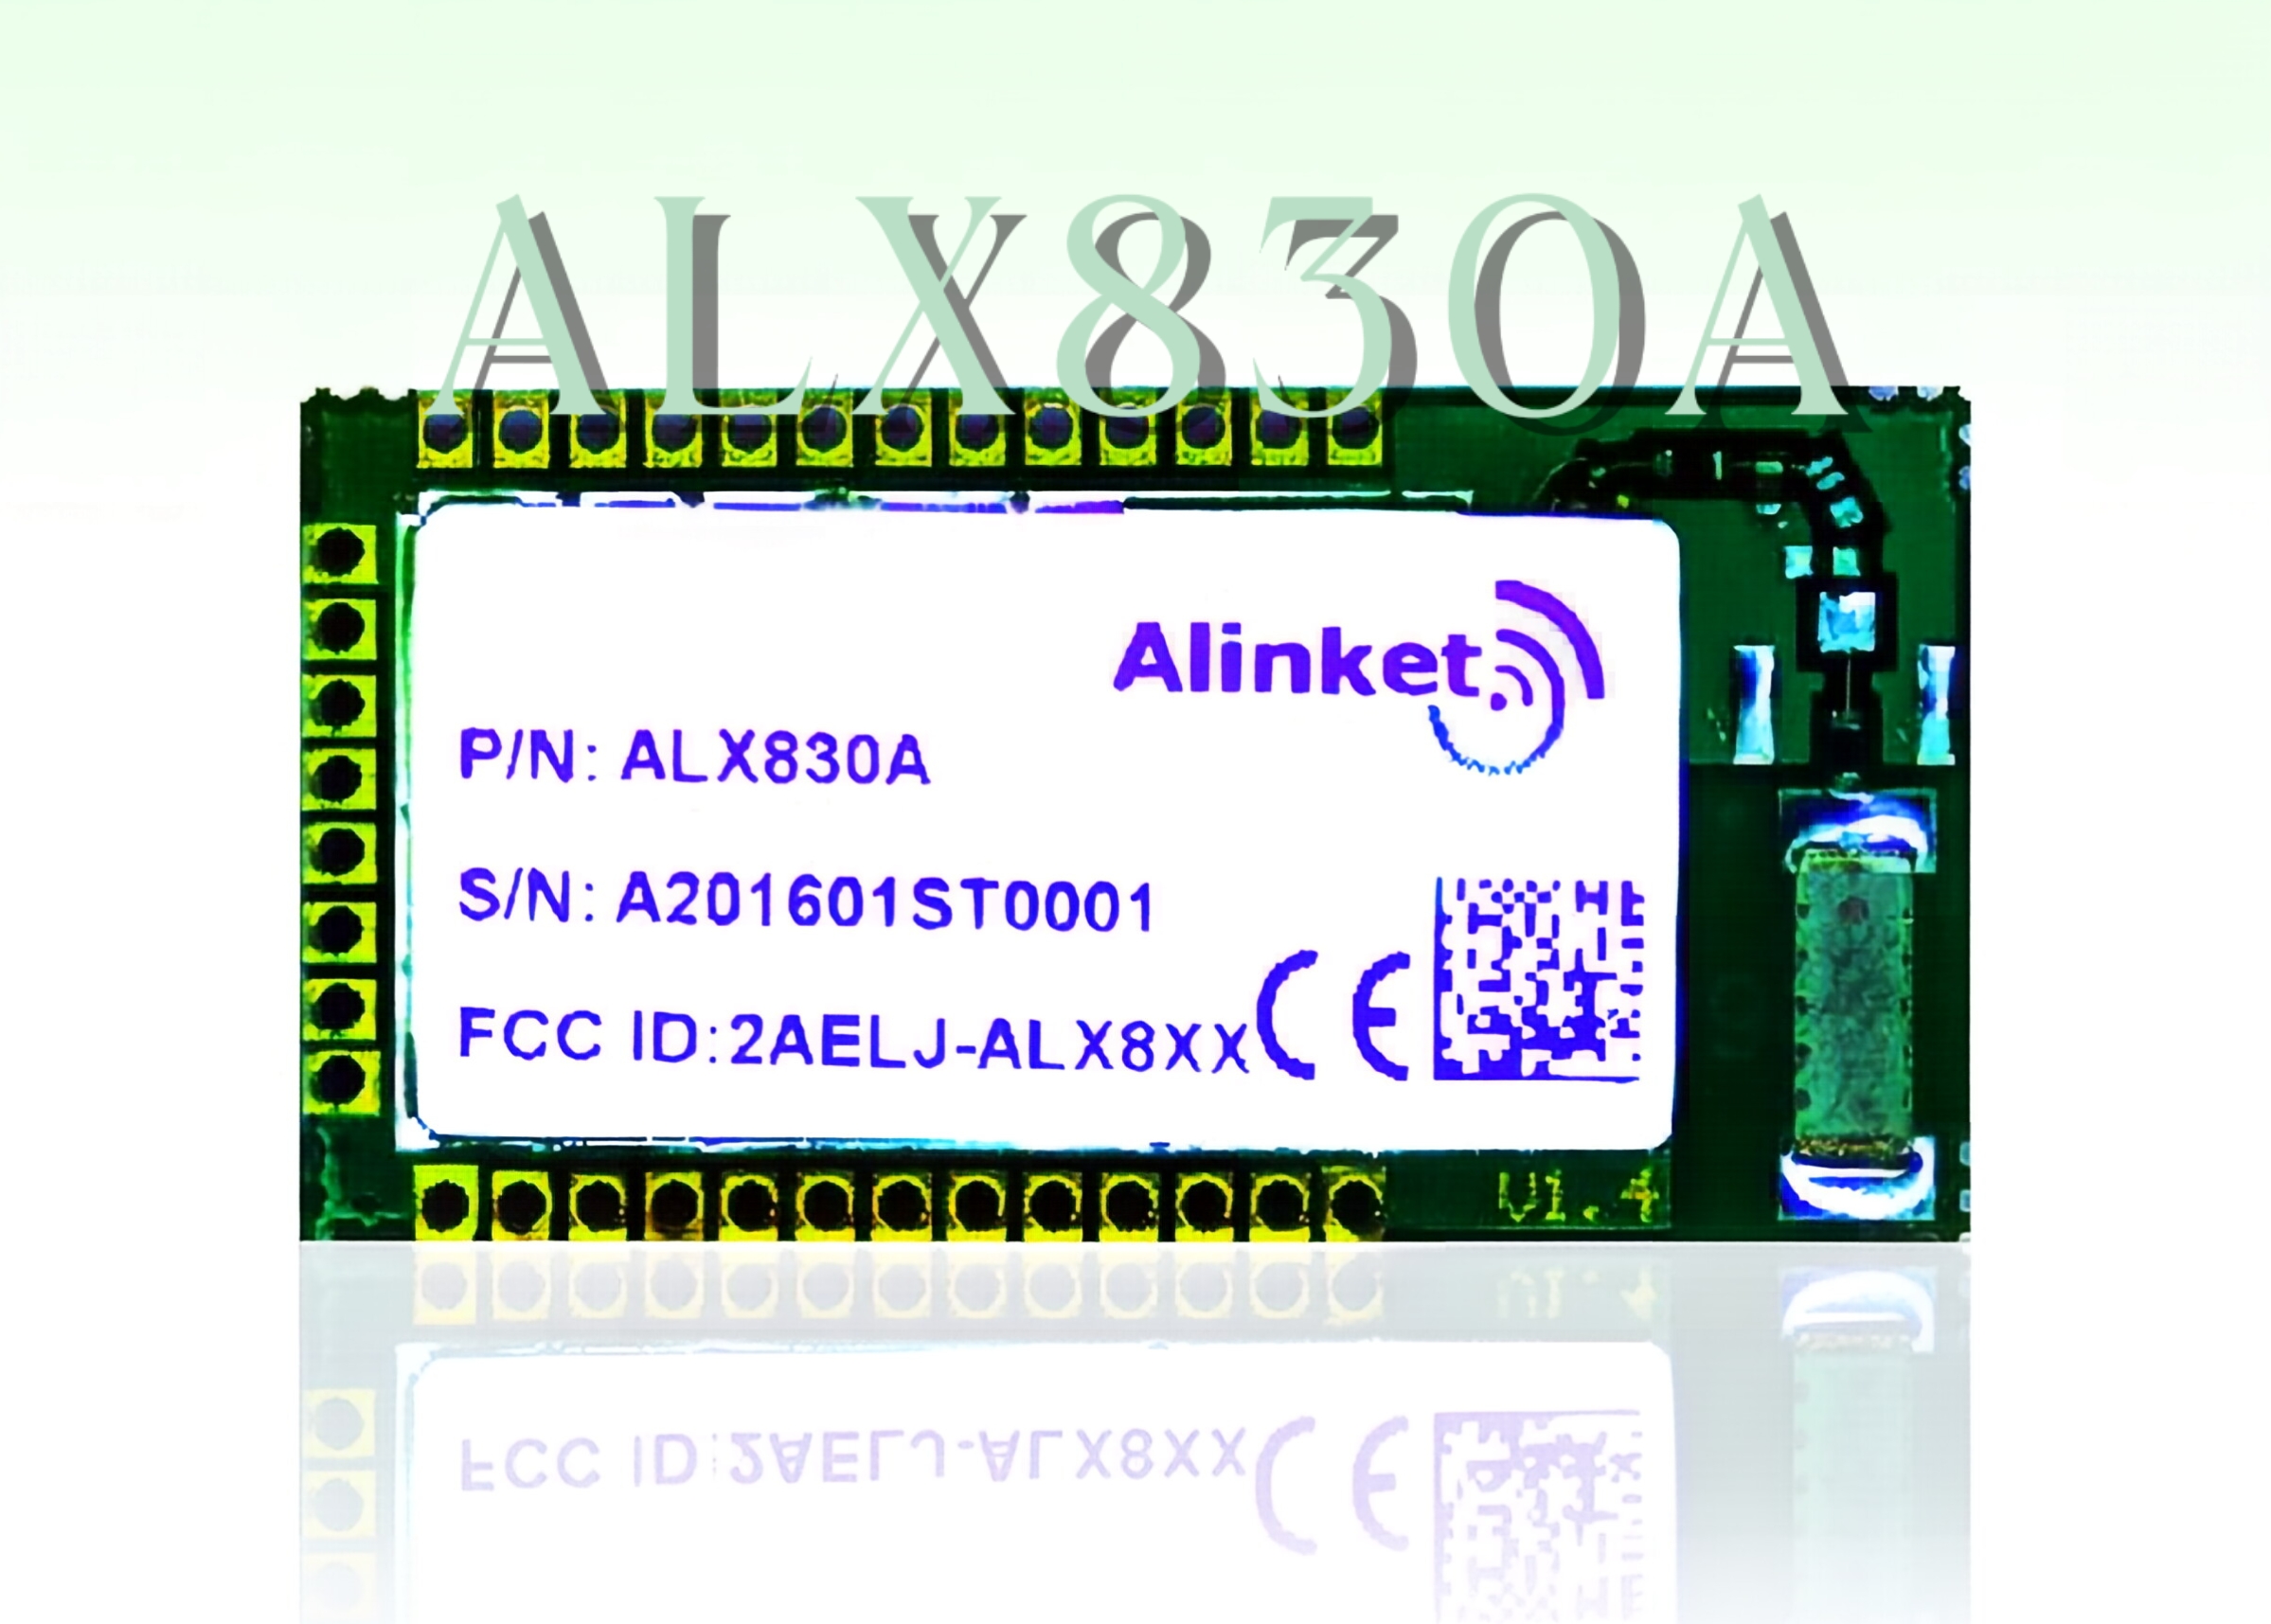
  • 低電力スタンダード(ALX850X/ALX830X): 大規模センサーネットワーク向けに最適化されています。命令セットの最適化によりEAPハンドシェイク中のピーク消費電力を低減し、バッテリー駆動のアセットにとって最適な選択肢です。


Wi-Fi&Bluetoothコンボモジュール:マルチモードによる省電力化
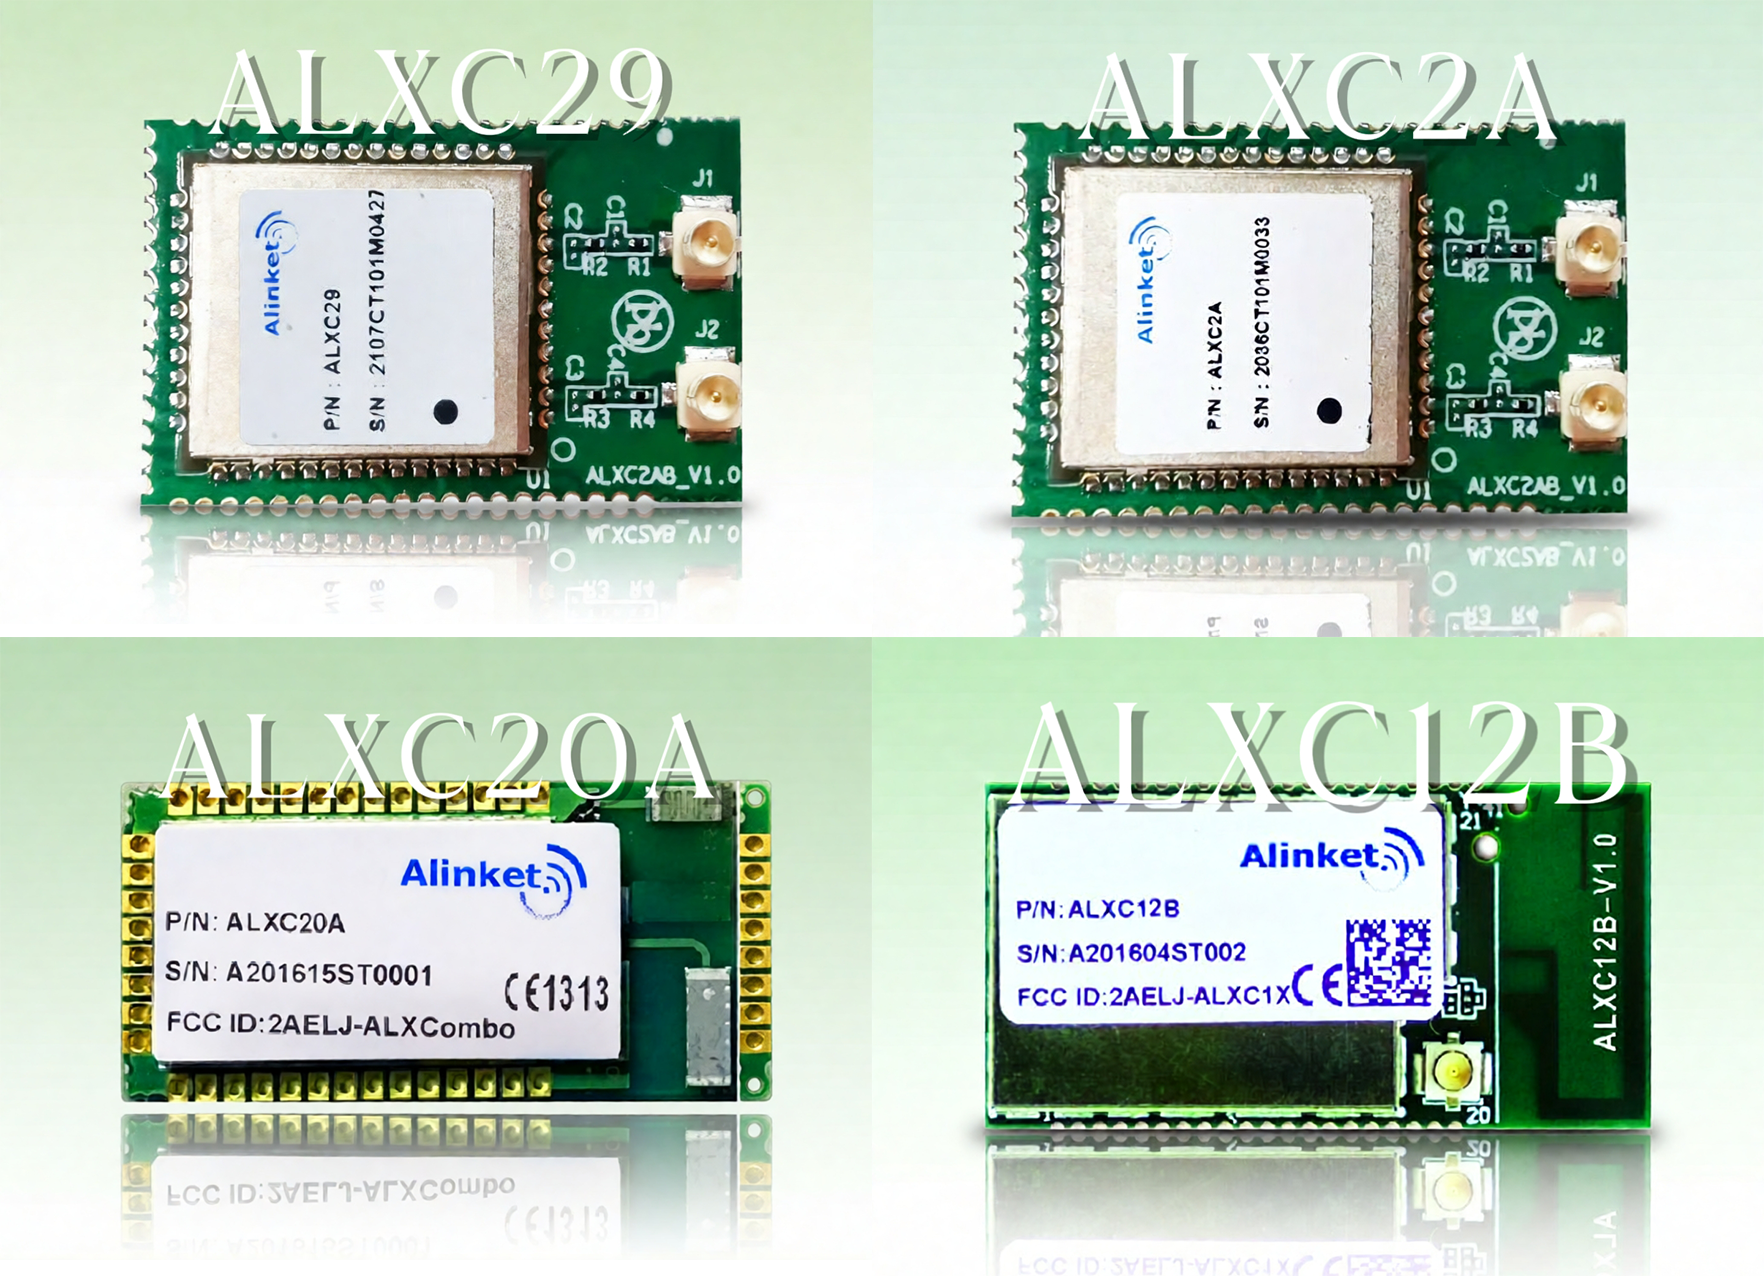
  • 高性能デュアルモード(ALXC2AB): Wi-Fi 6とBT 5.0に対応しています。同製品は次のものを使用しています: 動的電圧・周波数スケーリング(DVFS) 集中的な EAP 暗号化処理中のエネルギー消費を最小限に抑えるために。

  • 低電力スマートシリーズ(ALXC12/20/29): 最適化されたローミングアルゴリズムによりAPハンドオーバーにかかる時間を短縮し、移動中の追加のバッテリー消耗を効果的に抑えます。


Ethernetブリッジ端末:レガシーデバイスの変革

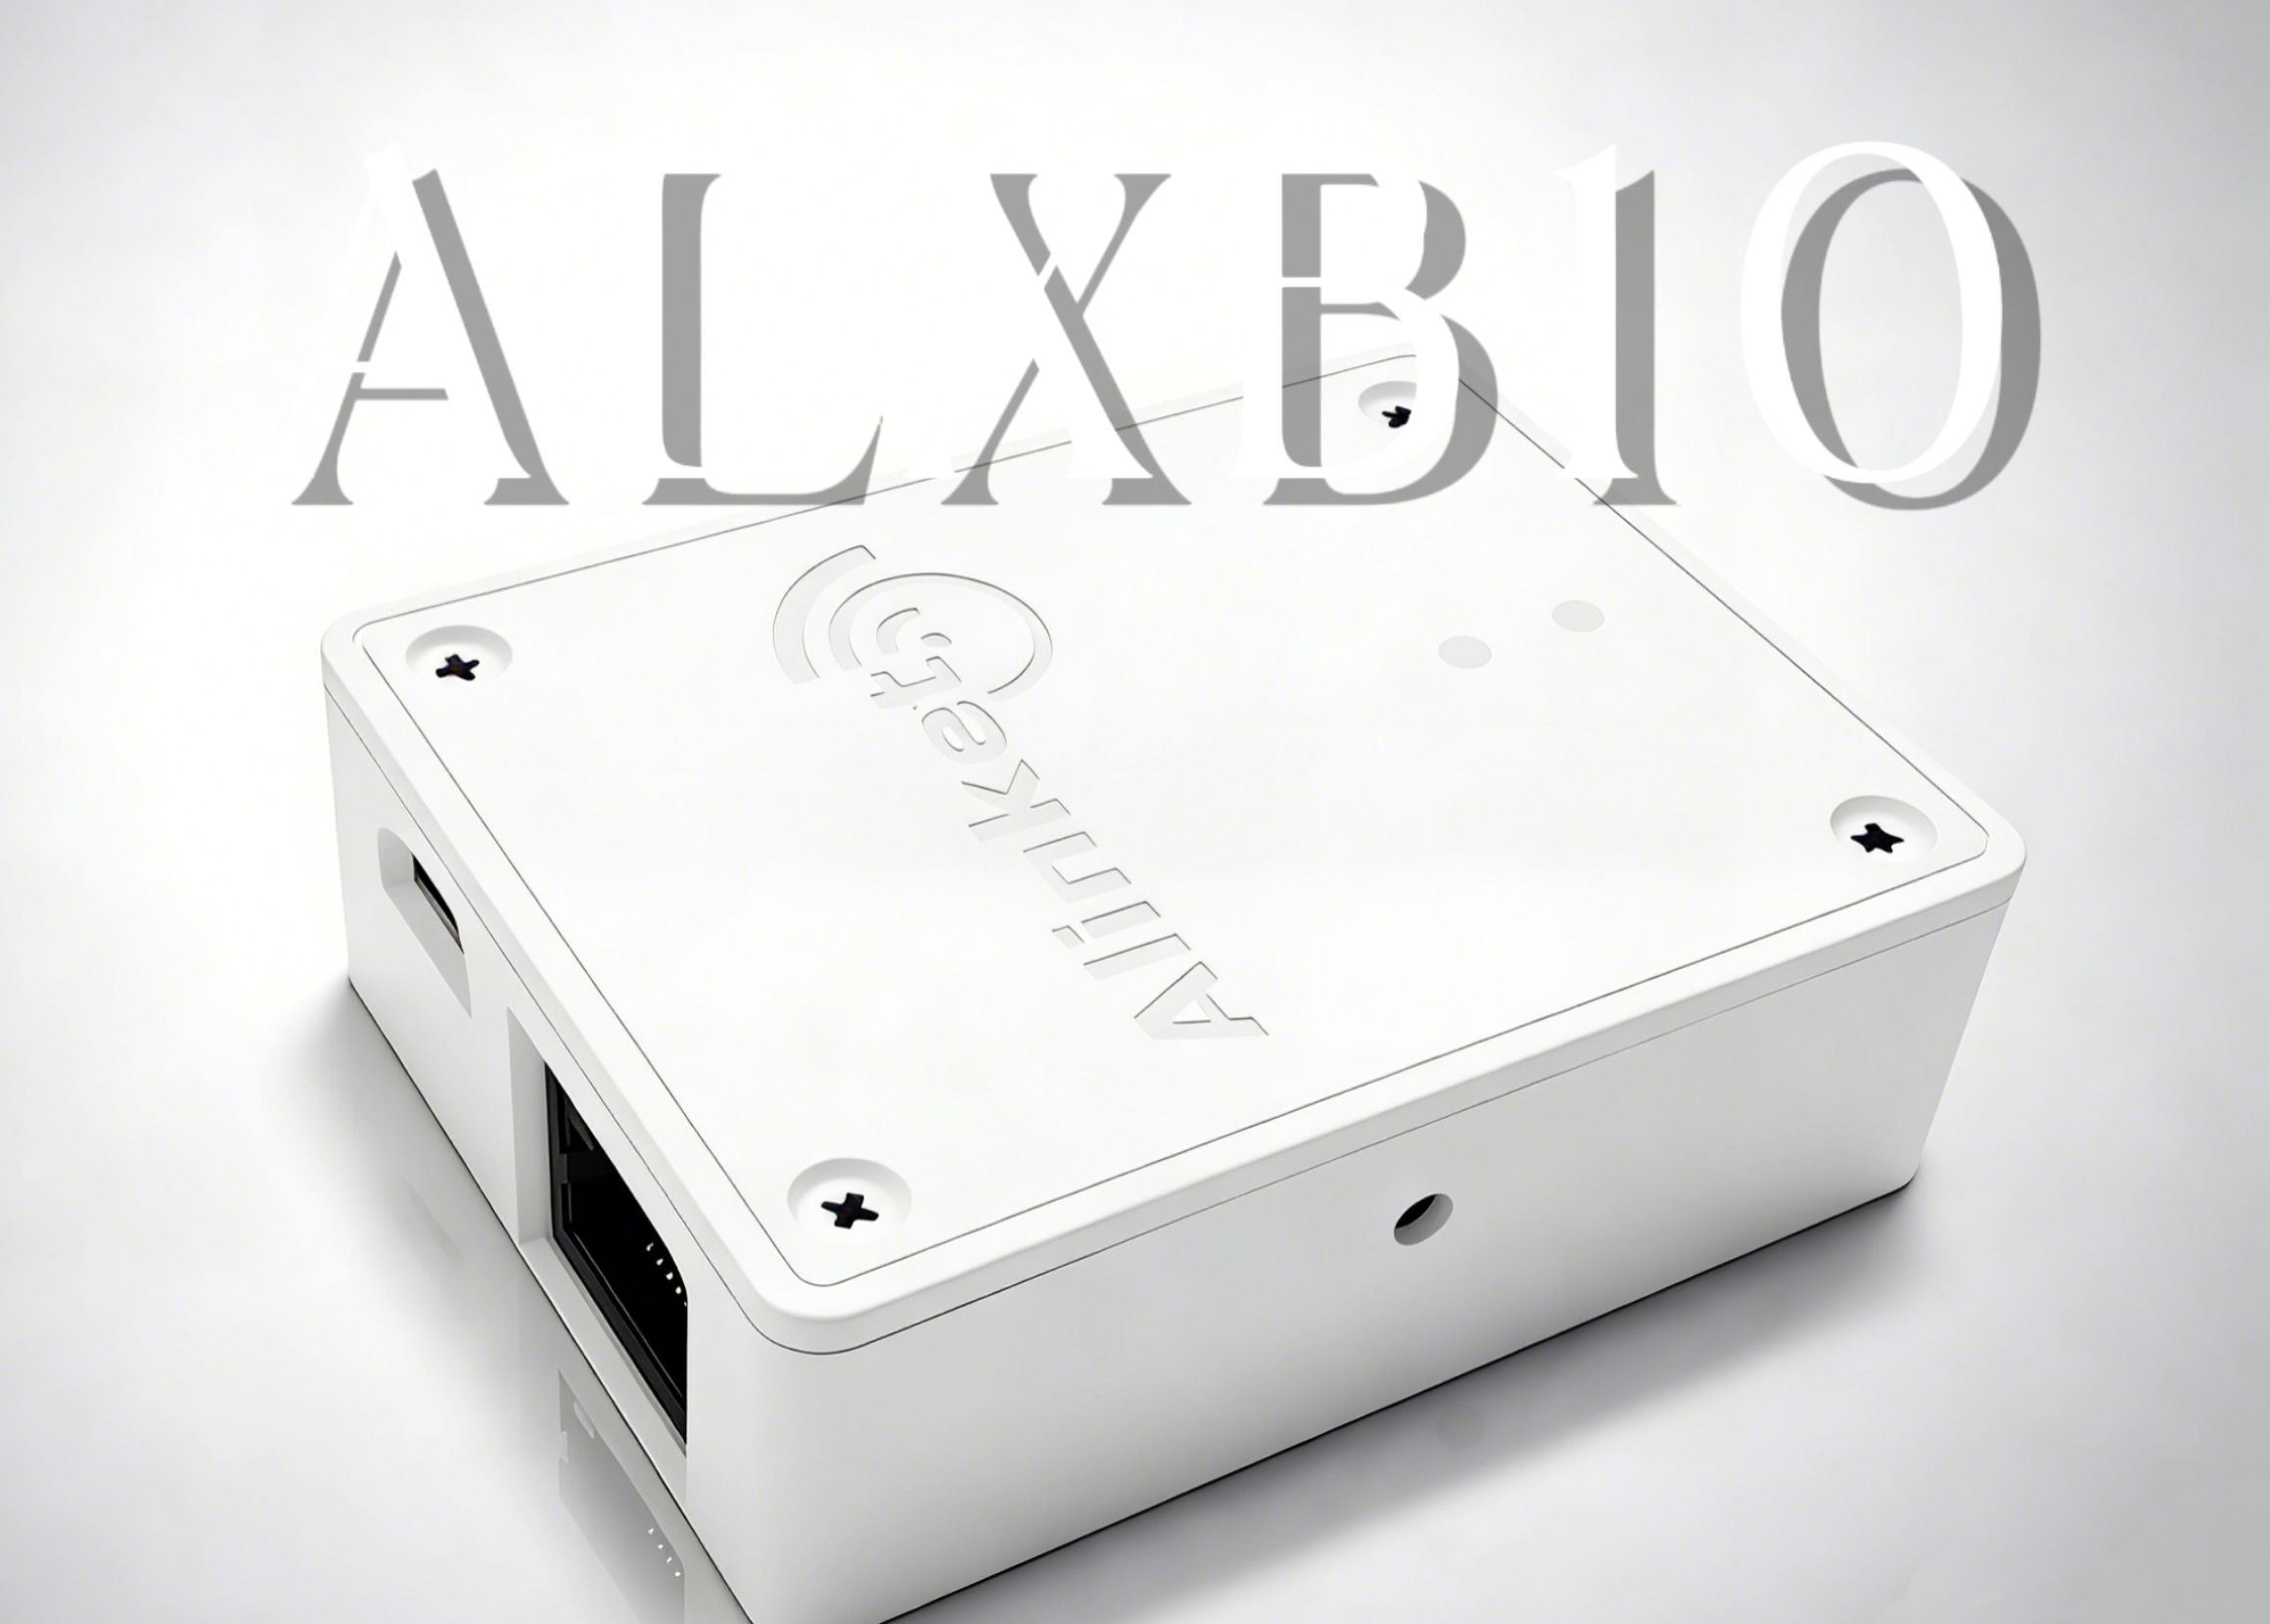
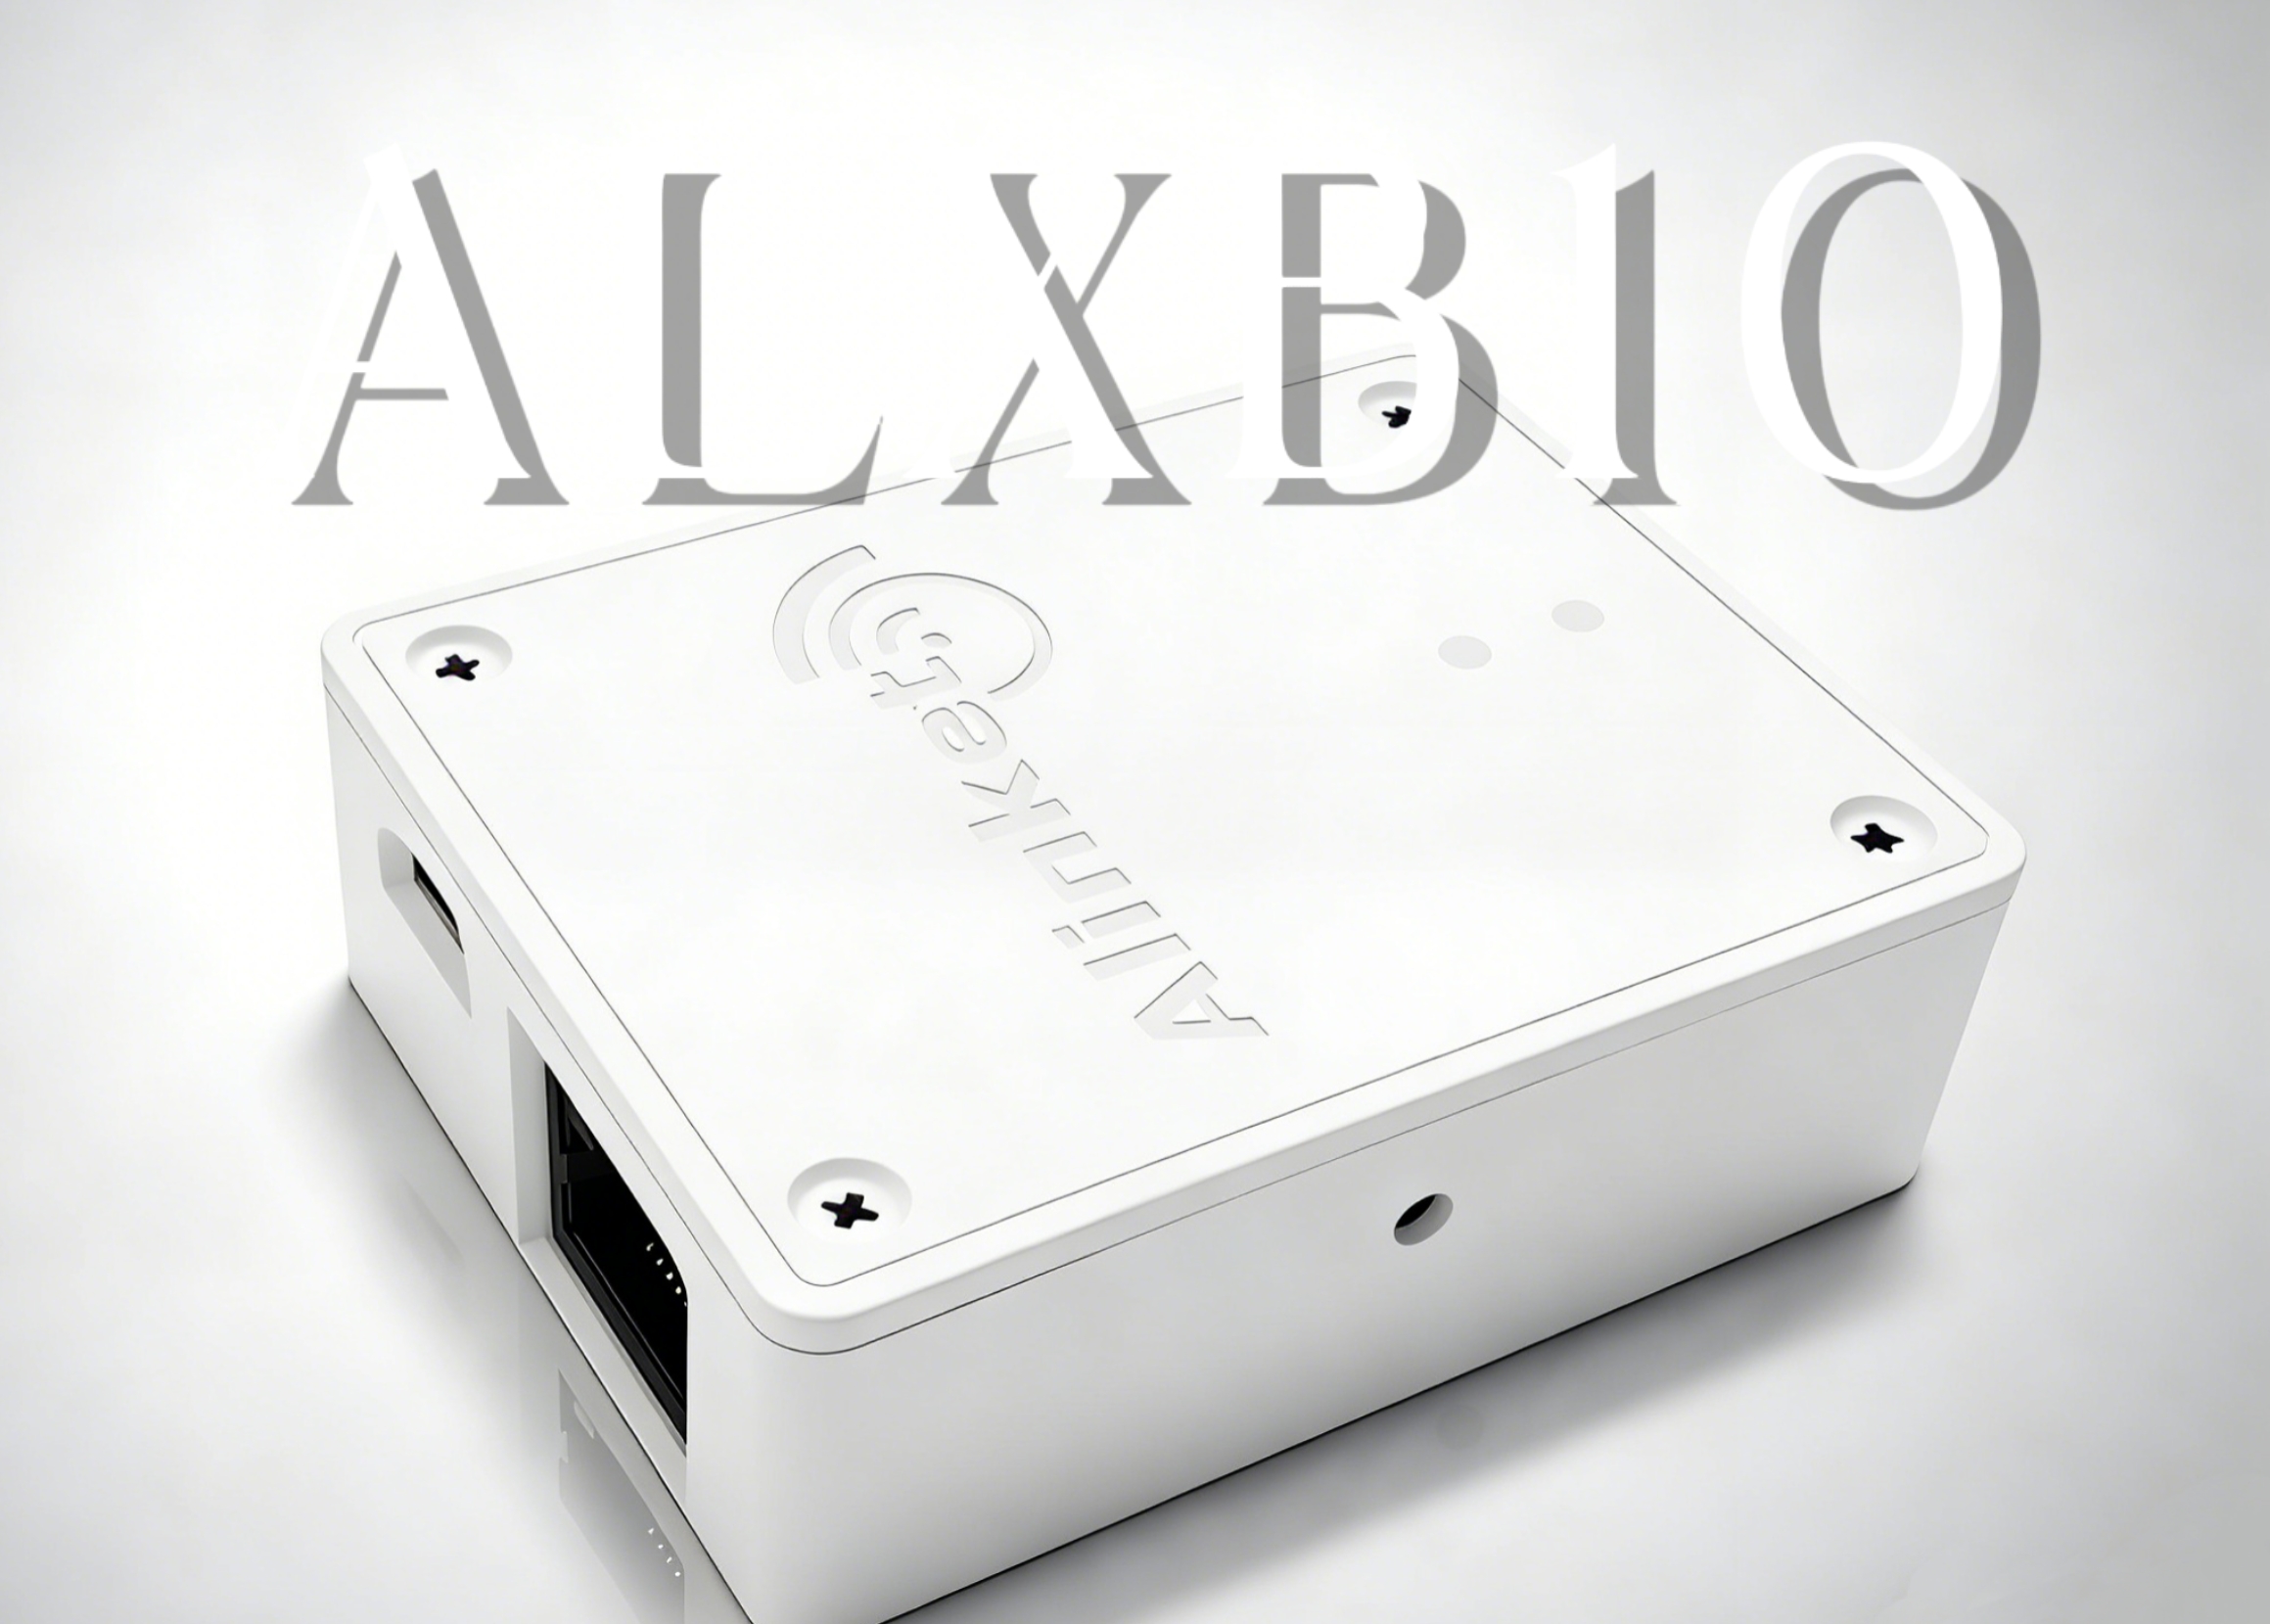
  • ALXB10 (Standard): ワイヤレス化を実現するプラグアンドプレイツールです。超低 待機消費電力はわずか 1.2 W、病院やオフィスでの大規模展開に最適です。

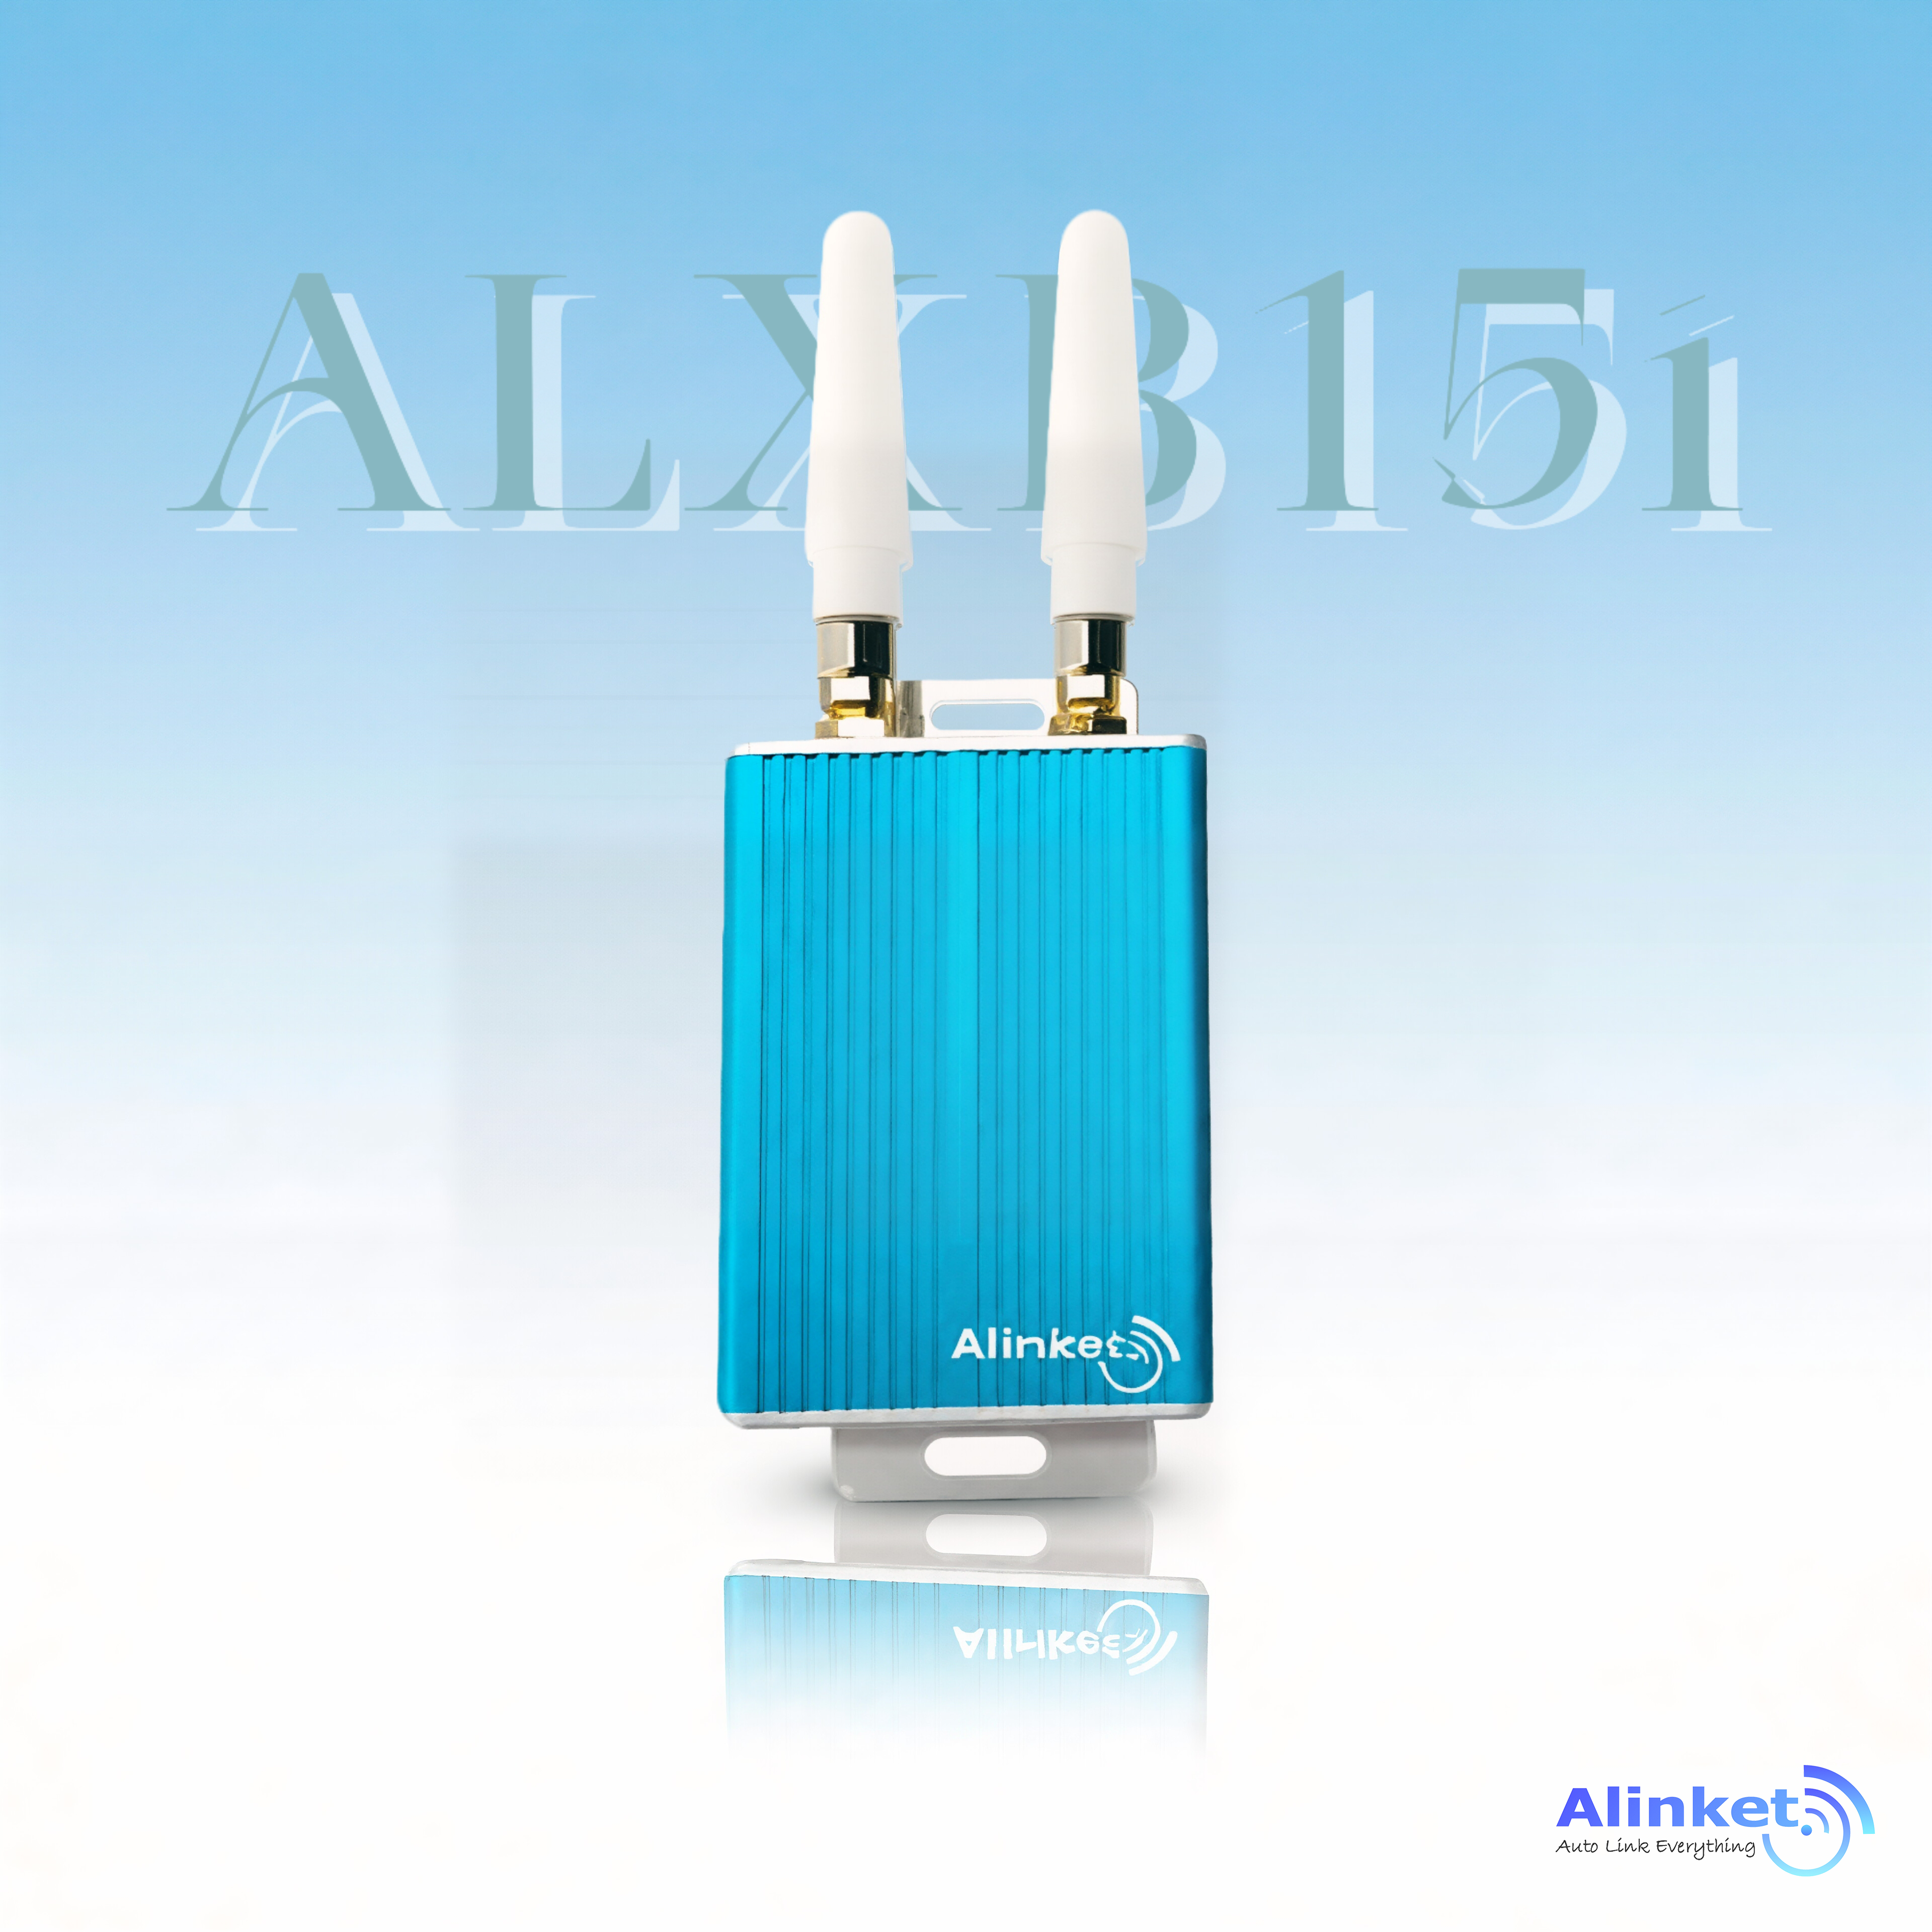
  • ALXB15i (Performance): 802.11ac(Wi-Fi 5)に対応し、外部デュアルアンテナを備えています。高い性能を備えながらも、低消費電力の回路設計により、高並列の産業環境において業界をリードするエネルギー効率を維持します。


主要な技術的優位性

  • Flashlink Provisioning: 事業者がモバイルアプリから SSID と EAP の認証情報を配布できるようにし、 「ミリワットレベル」の消費電力 オンボーディング段階で。

  • ACM と透過モード: 設定を簡素化し、開発サイクルを数か月から数日へと短縮します。

  • ハードウェア暗号化エンジン: 専用ハードウェアアクセラレータがEAP-TLS証明書の検証とAES暗号化を処理します。 消費電力を30%以上削減 ソフトウェアのみのソリューションと比較して。


まとめ

「Internet of Everything(万物のインターネット)」から「Intelligence of Everything(万物のインテリジェンス)」へ移行する中で、セキュリティはデジタルトランスフォーメーションの生命線です。Alinket Technologyは、エンタープライズグレードのセキュリティと分散したIoT端末との間の障壁を打破します。新製品の研究開発であれ、既存資産のアップグレードであれ、Alinketは必要なソリューションを提供します。 独立動作、導入が容易、低消費電力 グローバルな IoT インフラストラクチャのための安全な基盤を構築するソリューションです。

技術相談・お問い合わせ

Marketing Email: marketing@alinket.com Address: 上海市浦東新区五星路706号1号館221室 Official Website:www.alinket.com


安定性と速度を両立するネットワーク構築を支援します

2013 年の設立以来 13 年にわたり IoT 分野に取り組み、機器の接続からデータ連携までを一貫して手がけてきました。

想定台数、開発スケジュール、対象市場をお知らせいただければ、適切な型番・SDK・リファレンスデザインをご提案します。
通常 1 営業日以内にご返信します。
住所:中国上海市浦東新区呉興路 706 弄 1 号 221 室
ウェブサイト: http://www.alinket.comhttps://b2b.alinket.com

主な取引先
お問い合わせ
メール:marketing@alinket.com
Facebook
LinkedIn
Twitter
フォローする

著作権所有©Alinket Electronic Technology (Shanghai) Co., Ltd.

メール:marketing@alinket.com

電話: +86 152 1433 1412 (電話 / WeChat / WhatsApp)
     
お問い合わせ


 受付時間
月〜日 6:00–23:30
 連絡先
カスタマーホットライン:+86 15214331412
メール:marketing@alinket.com